CISCN2023华东南分区赛部分Pwn
login
第一次read会溢出
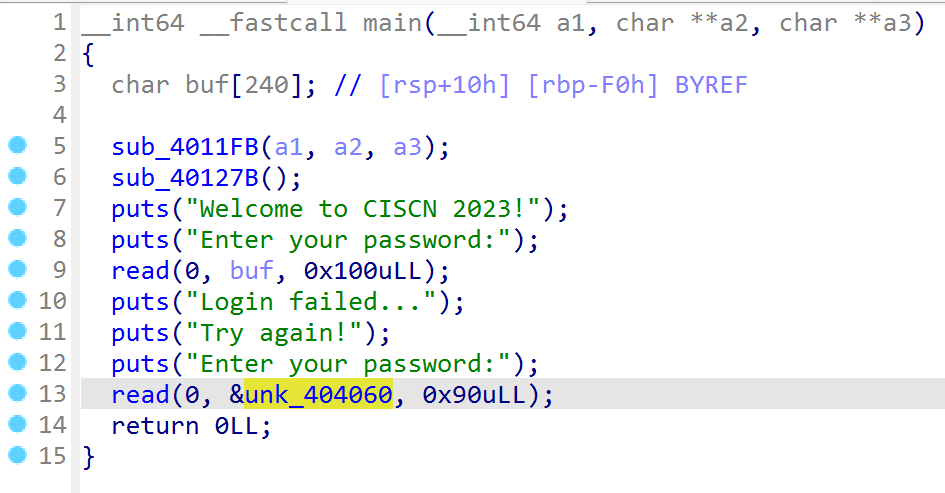
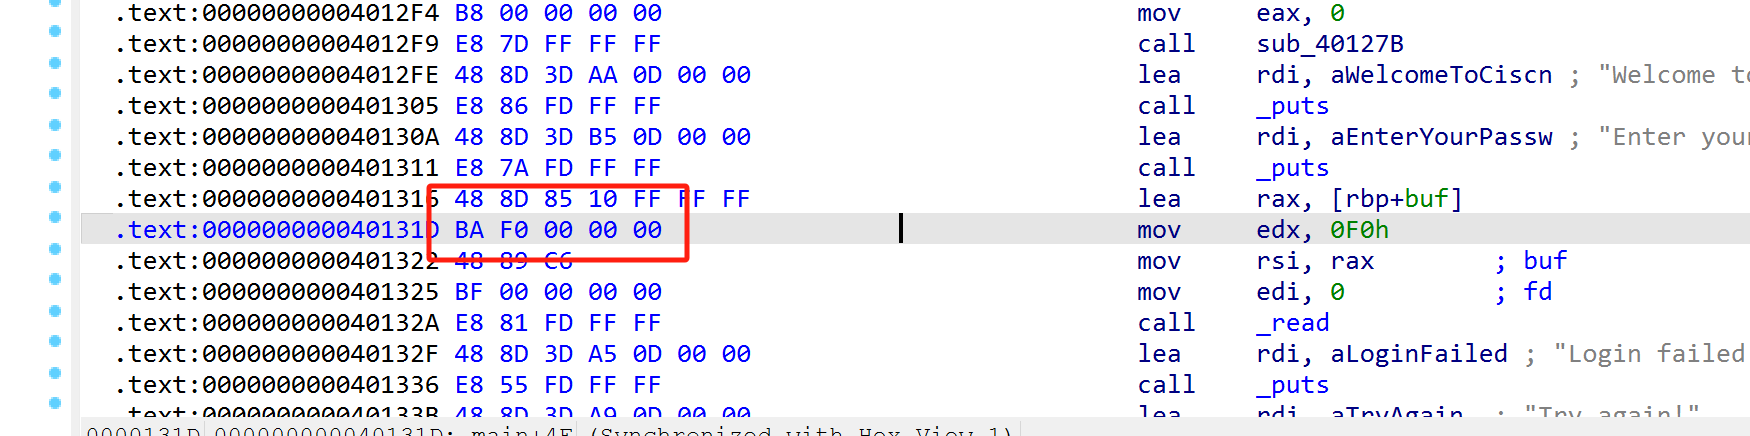
将0x100改为0xf0
notepad
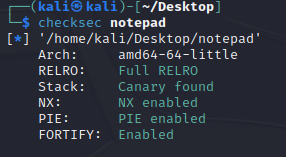
保护全开的菜单堆题
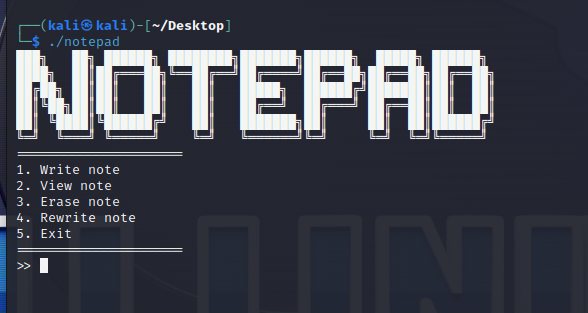
漏洞在 Erase 的功能中,当 free 了堆块之后,没有将相应的指针置空,存在 UAF 漏洞
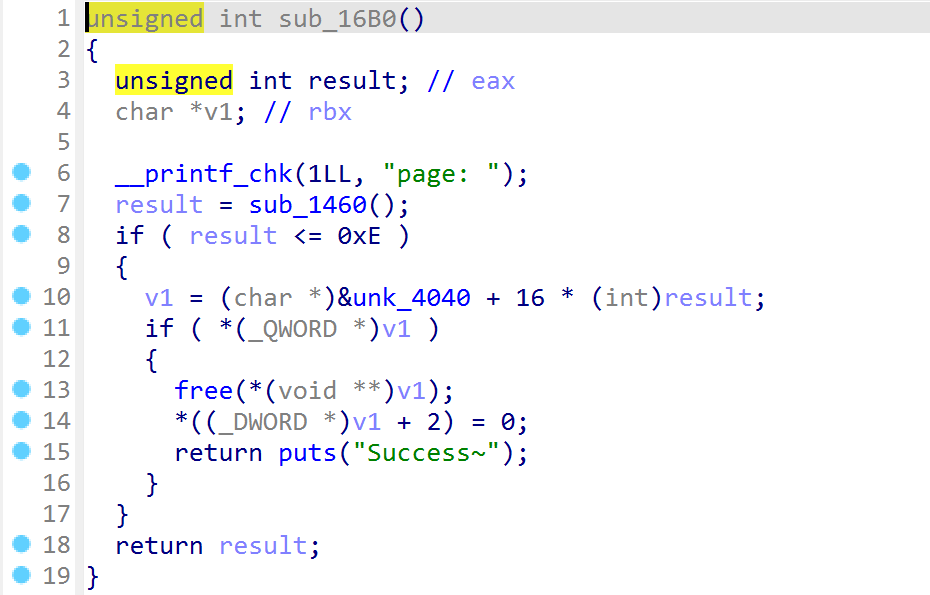
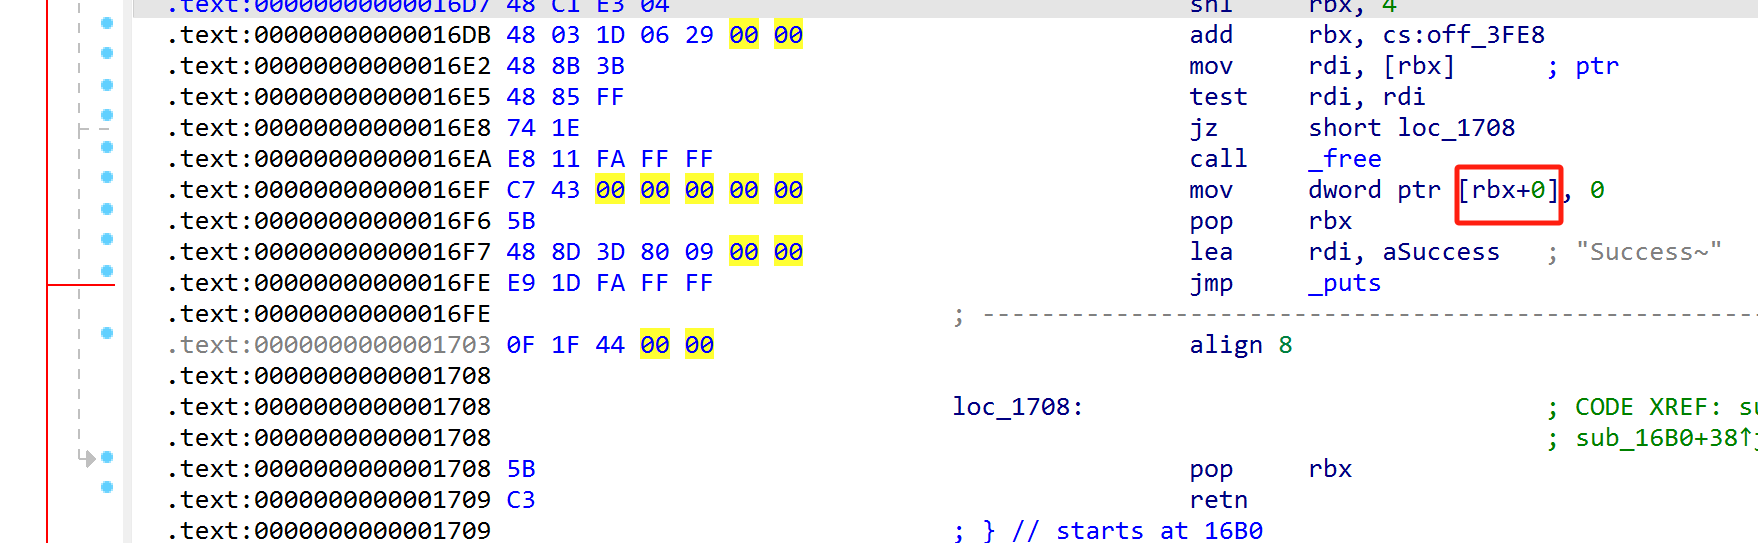
这里将8修改为0
MaskNote
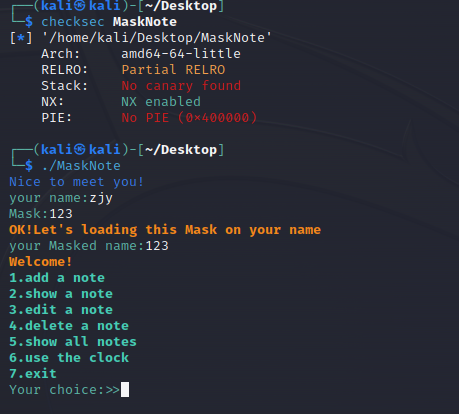
name是长度为具有rwx权限的字符数组
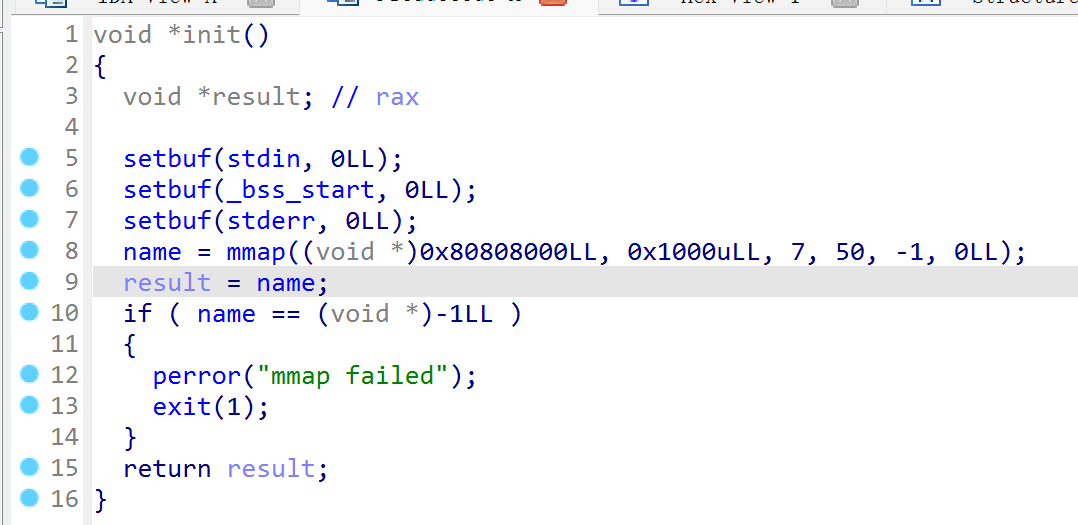
sprintf有栈溢出,把name长度改为0x64
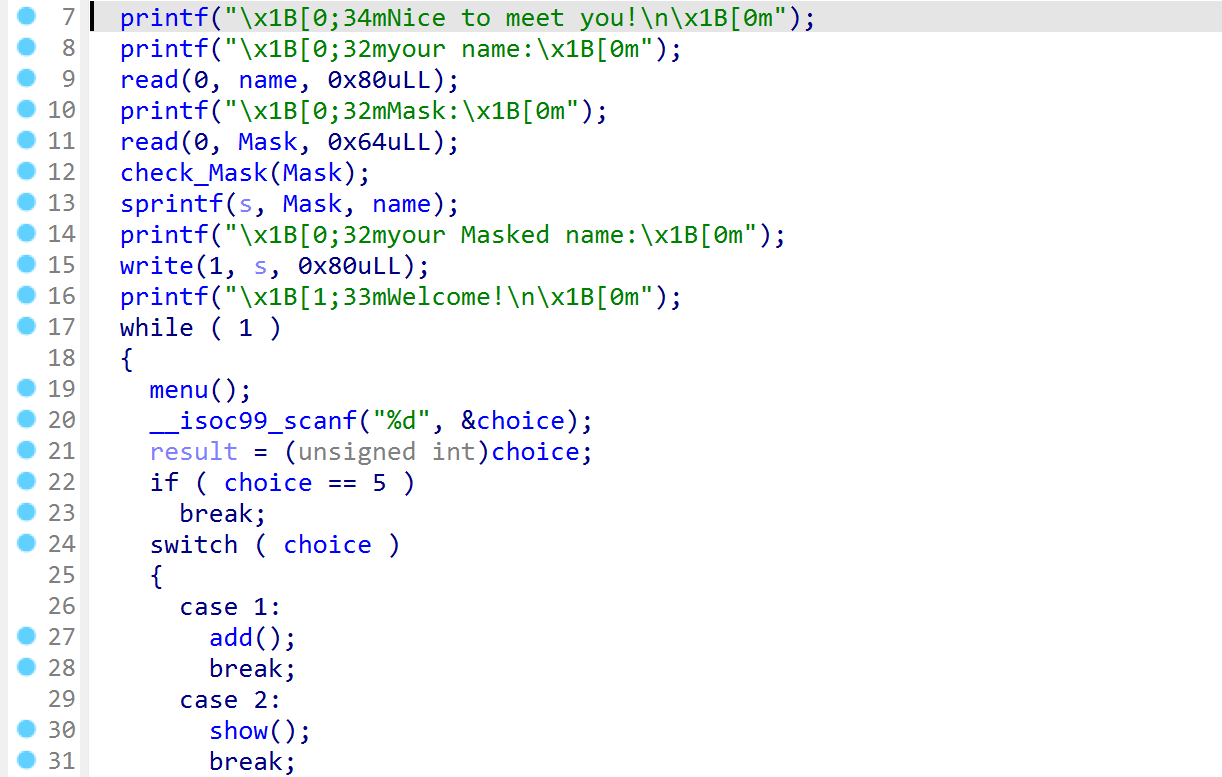
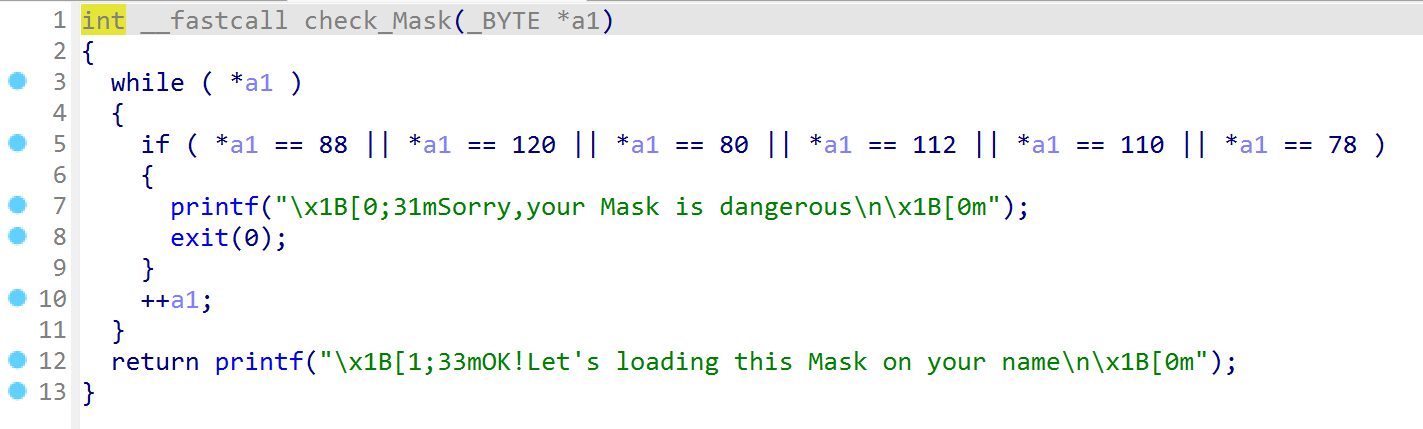
禁用了p/x/n没有禁用c,和格式化字符串相关
遇到这种强制类型转化的就很有可能有漏洞
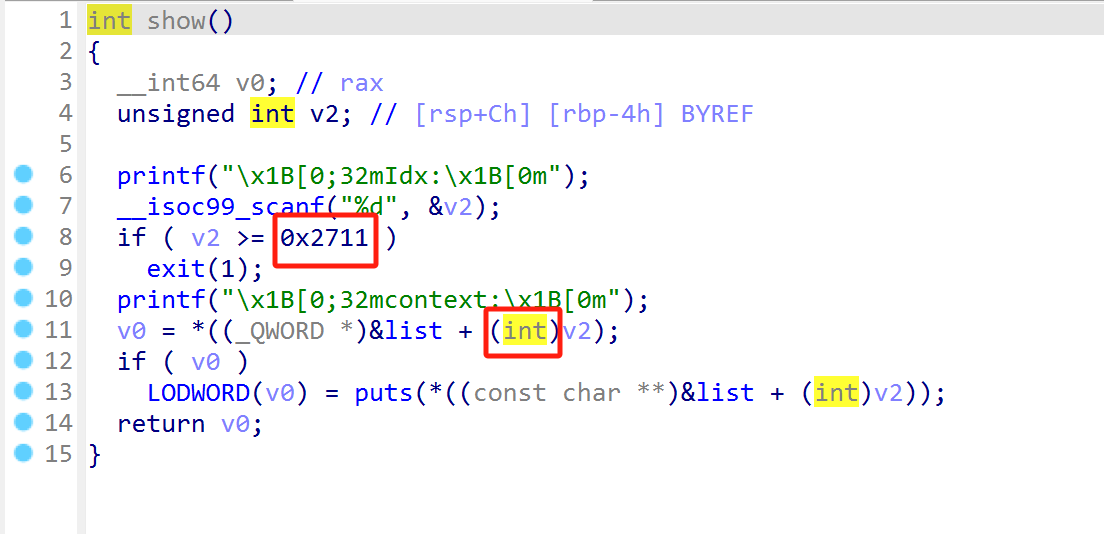
直接改为0x1711也能过,这里也不能太小
colorful
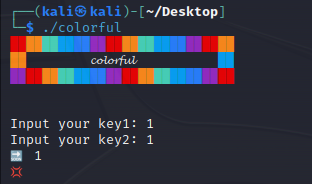
没法看伪c
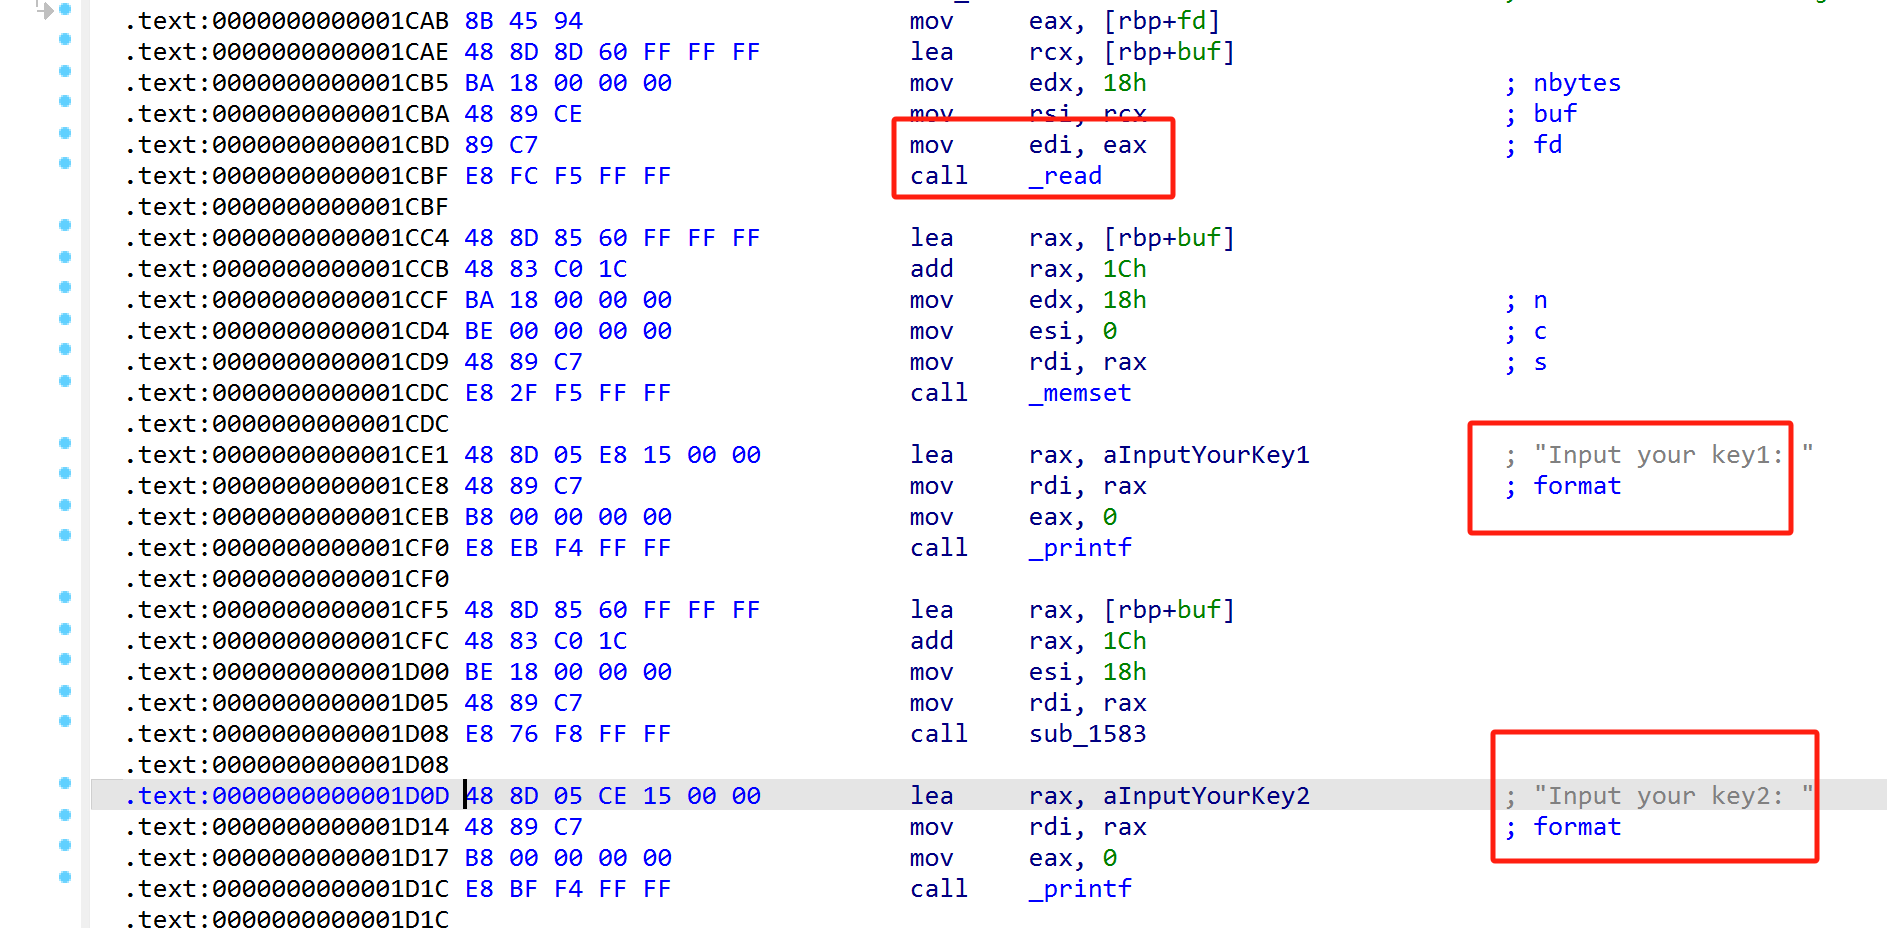
原汇编是xor edx,eax 会导致溢出几个字节使得可以去覆盖fd指针
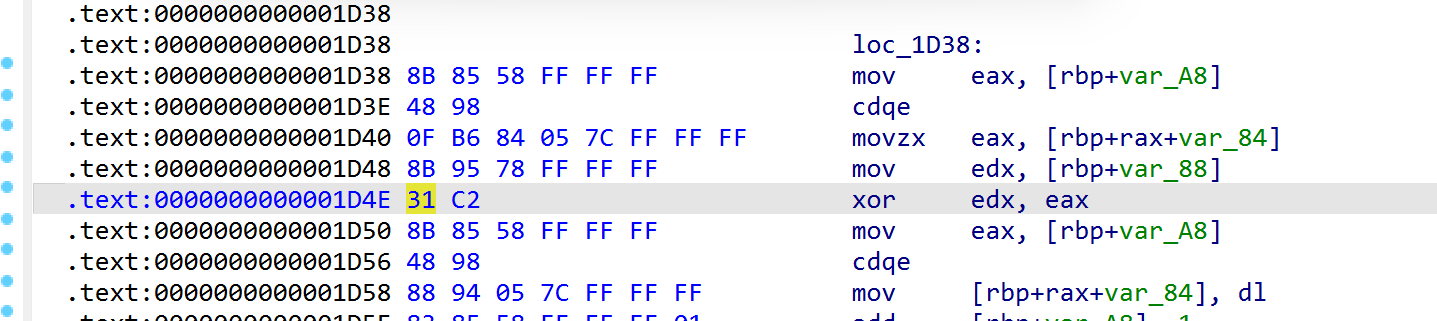
输入key1、key2异或之后有概率溢出,会导致进程崩溃
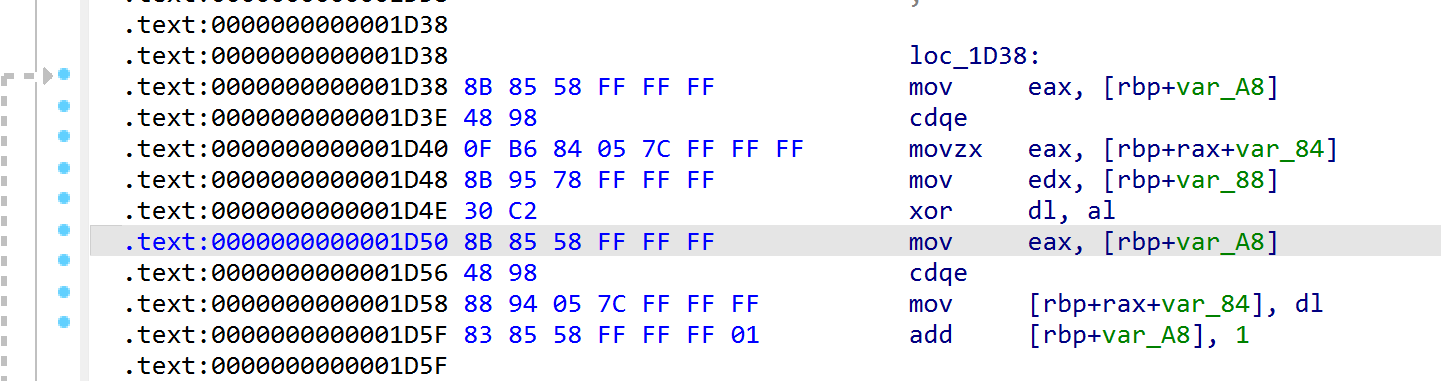
所以这里改成xor dl,al,或者把那条把寄存器里的值存到栈上的指令nop掉
- 标题: CISCN2023华东南分区赛部分Pwn
- 作者: j1ya
- 创建于 : 2023-06-28 22:27:14
- 更新于 : 2026-10-02 10:54:28
- 链接: https://j1ya-22.github.io/2023/06/28/CISCN2023华东南分区赛部分Pwn/
- 版权声明: 本文章采用 CC BY-NC-SA 4.0 进行许可。
评论