HECTF2024部分wp
Re
littleasm
1 | def decrypt_flag(): |
babyre
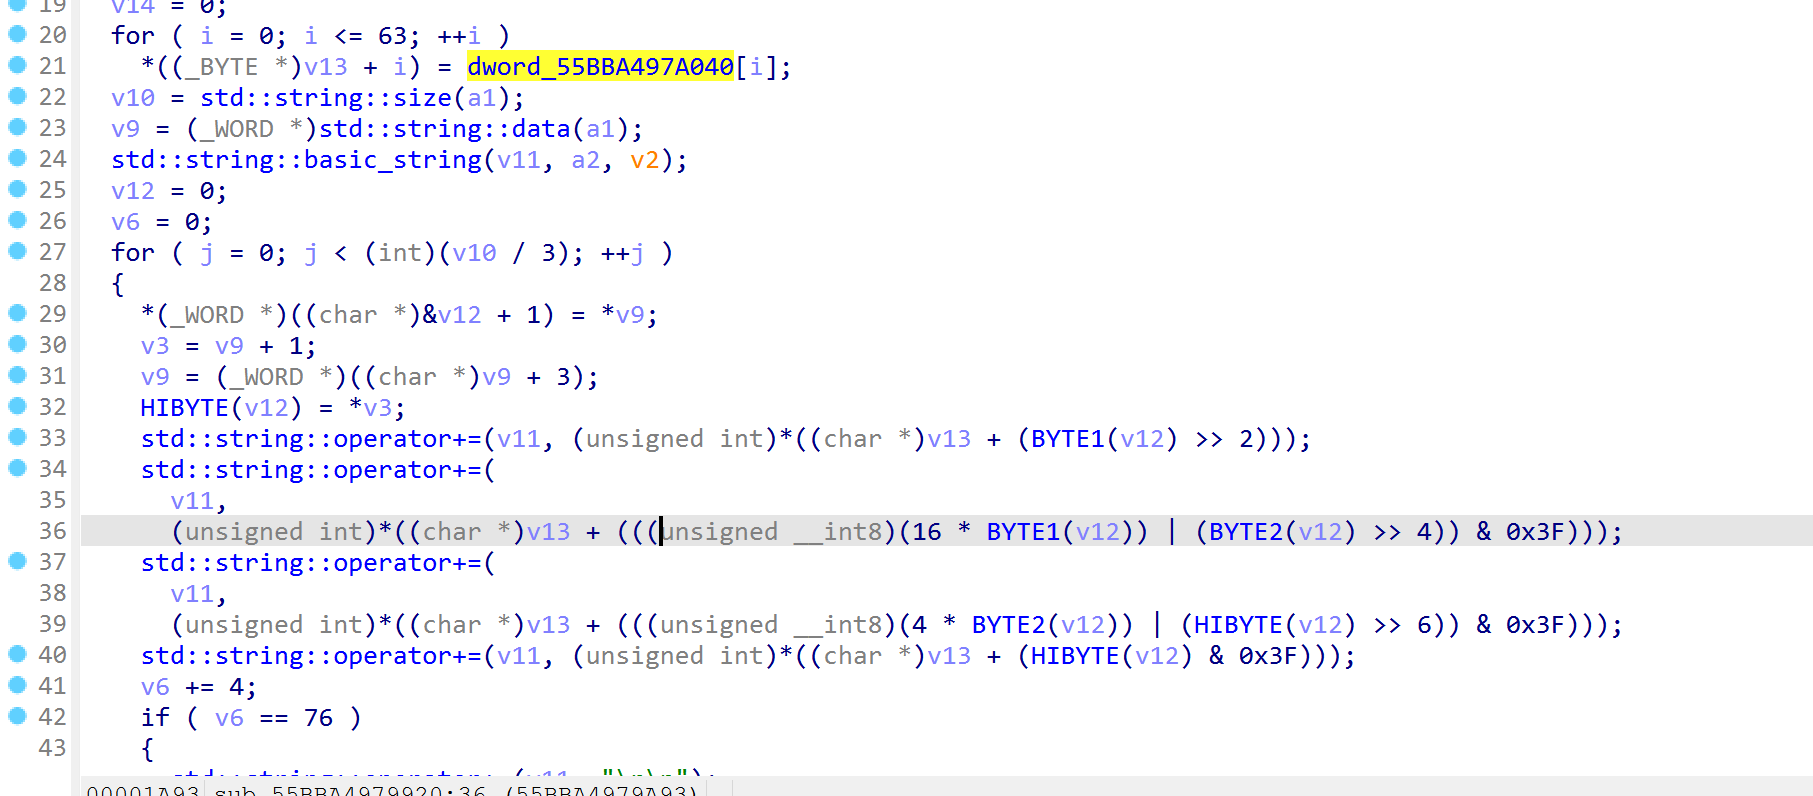
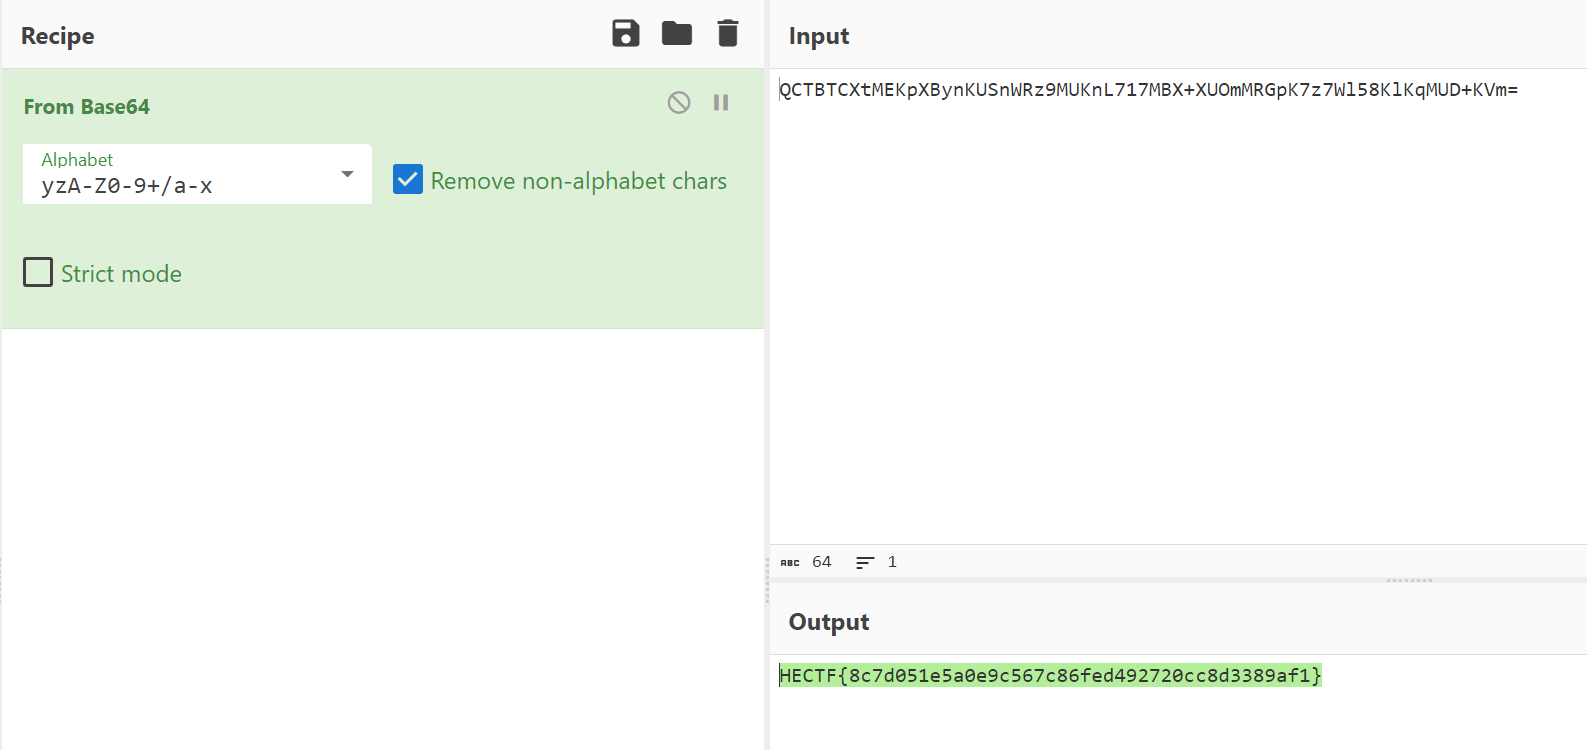
base64变表
异或之后直接比较
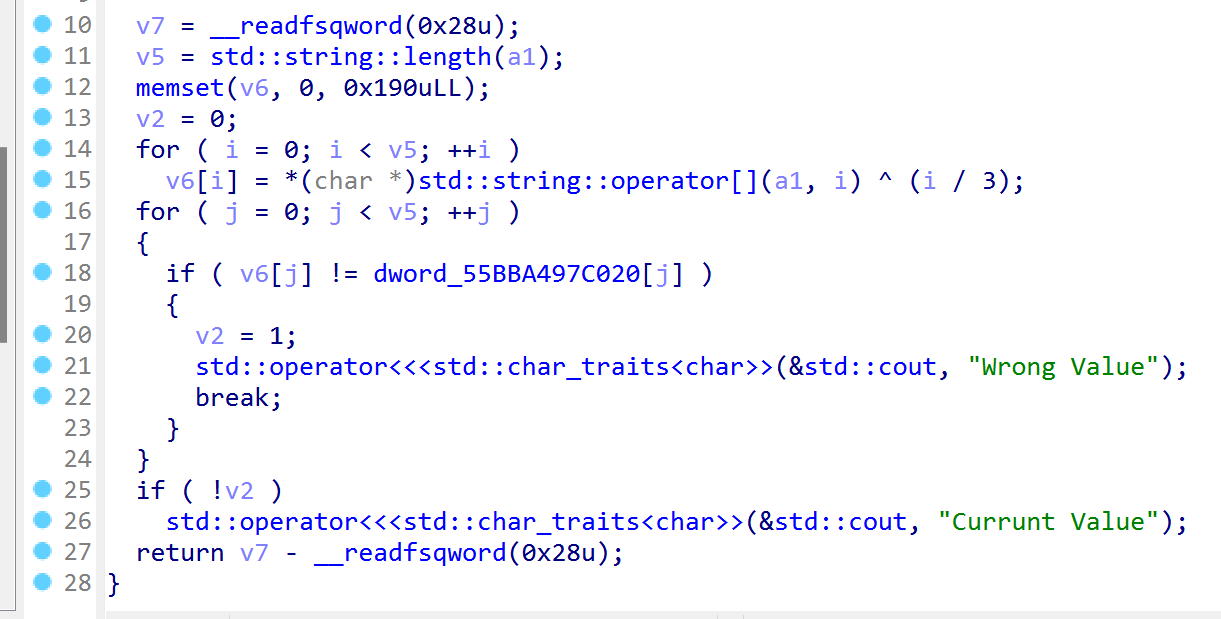
1 | a=[0x51,0x43,0x54,0x43,0x55,0x42,0x5A,0x76,0x4F,0x46,0x48,0x73,0x5C,0x46,0x7D,0x6B,0x4E,0x50,0x55,0x68,0x51,0x55,0x7D,0x3E,0x45,0x5D,0x43,0x67,0x45,0x3E,0x3B,0x3D,0x47,0x49,0x53,0x20,0x54,0x59,0x43,0x60,0x40,0x5F,0x49,0x7E,0x45,0x38,0x75,0x38,0x47,0x7C,0x25,0x29,0x5A,0x7D,0x59,0x63,0x5F,0x46,0x57,0x38,0x5F,0x42,0x79,0x28] |
pyre
python反编译,所有exe开头都是4D4E
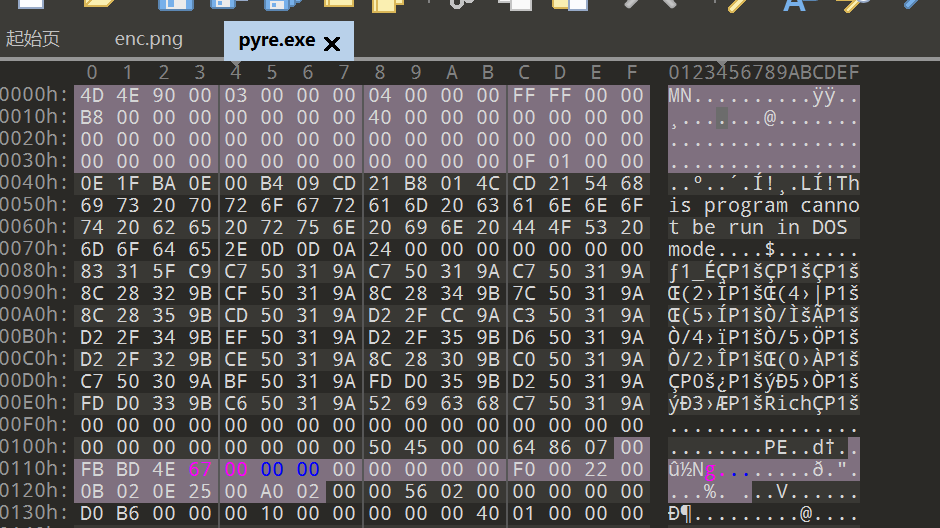
得到压缩包密码
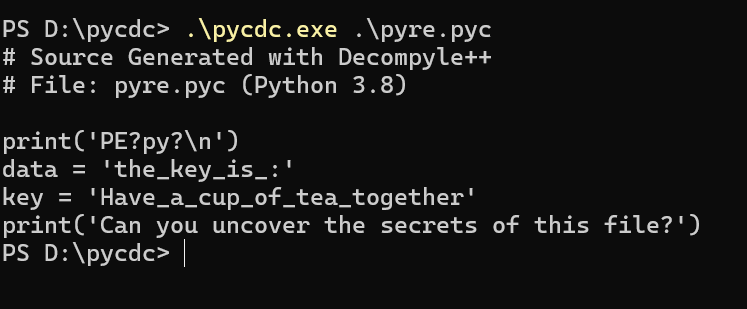
发现是tea
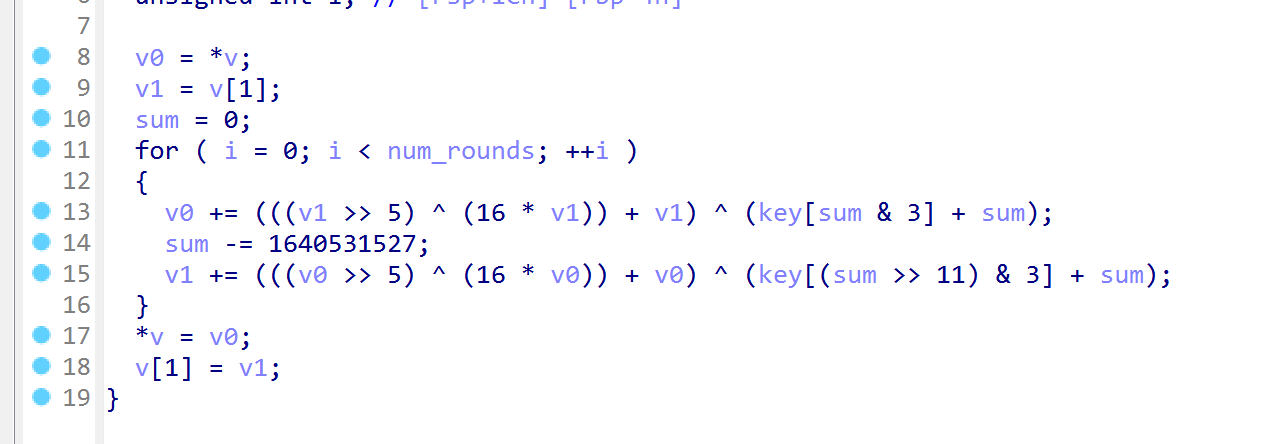
1 |
|
ezAndroid
找到enc.png,rc4解密
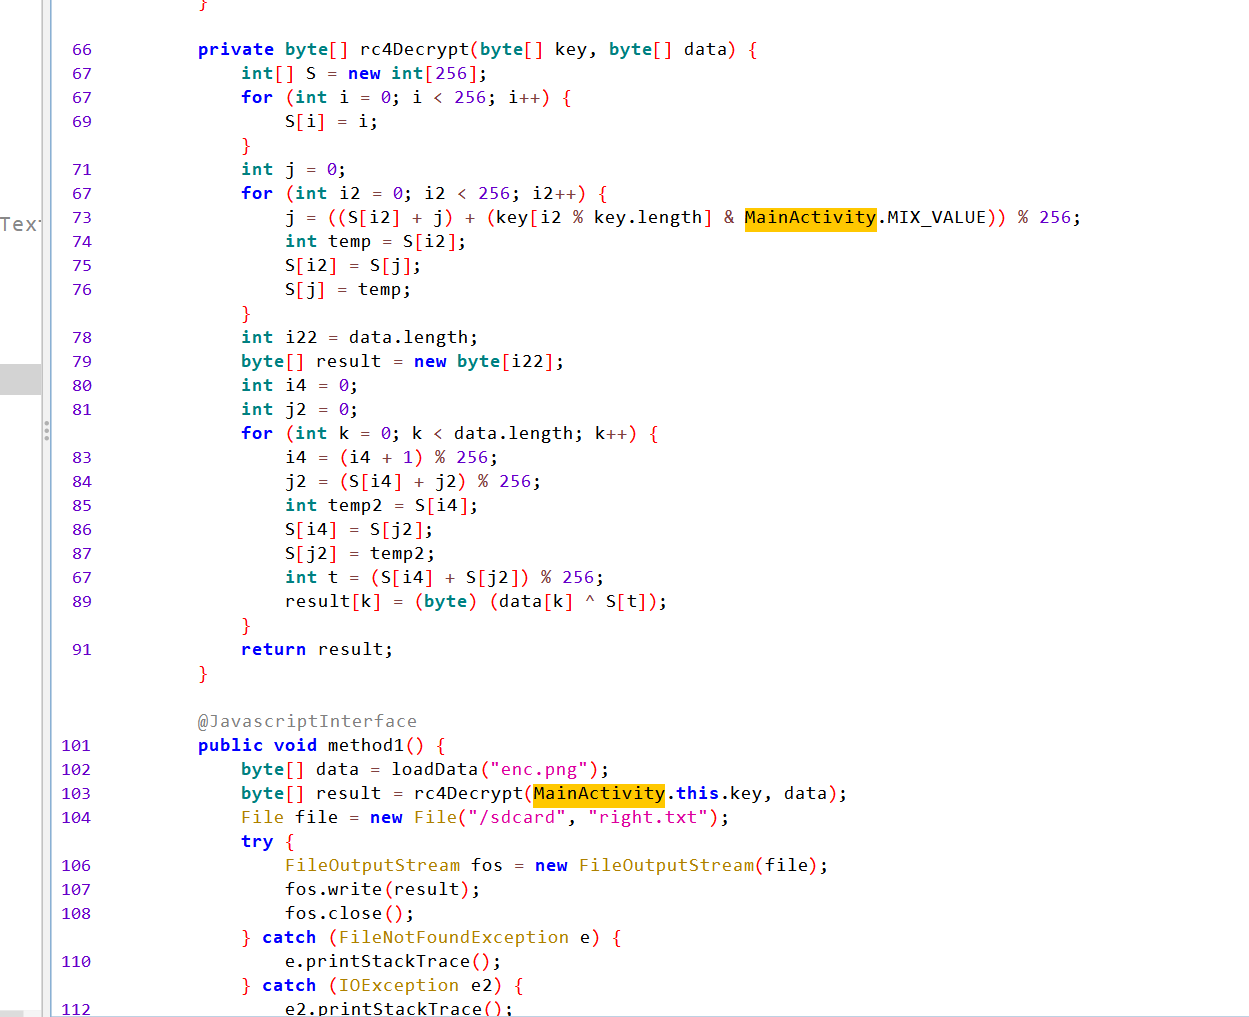
1 | import struct |
修改后缀得到png
分析CheckActivity
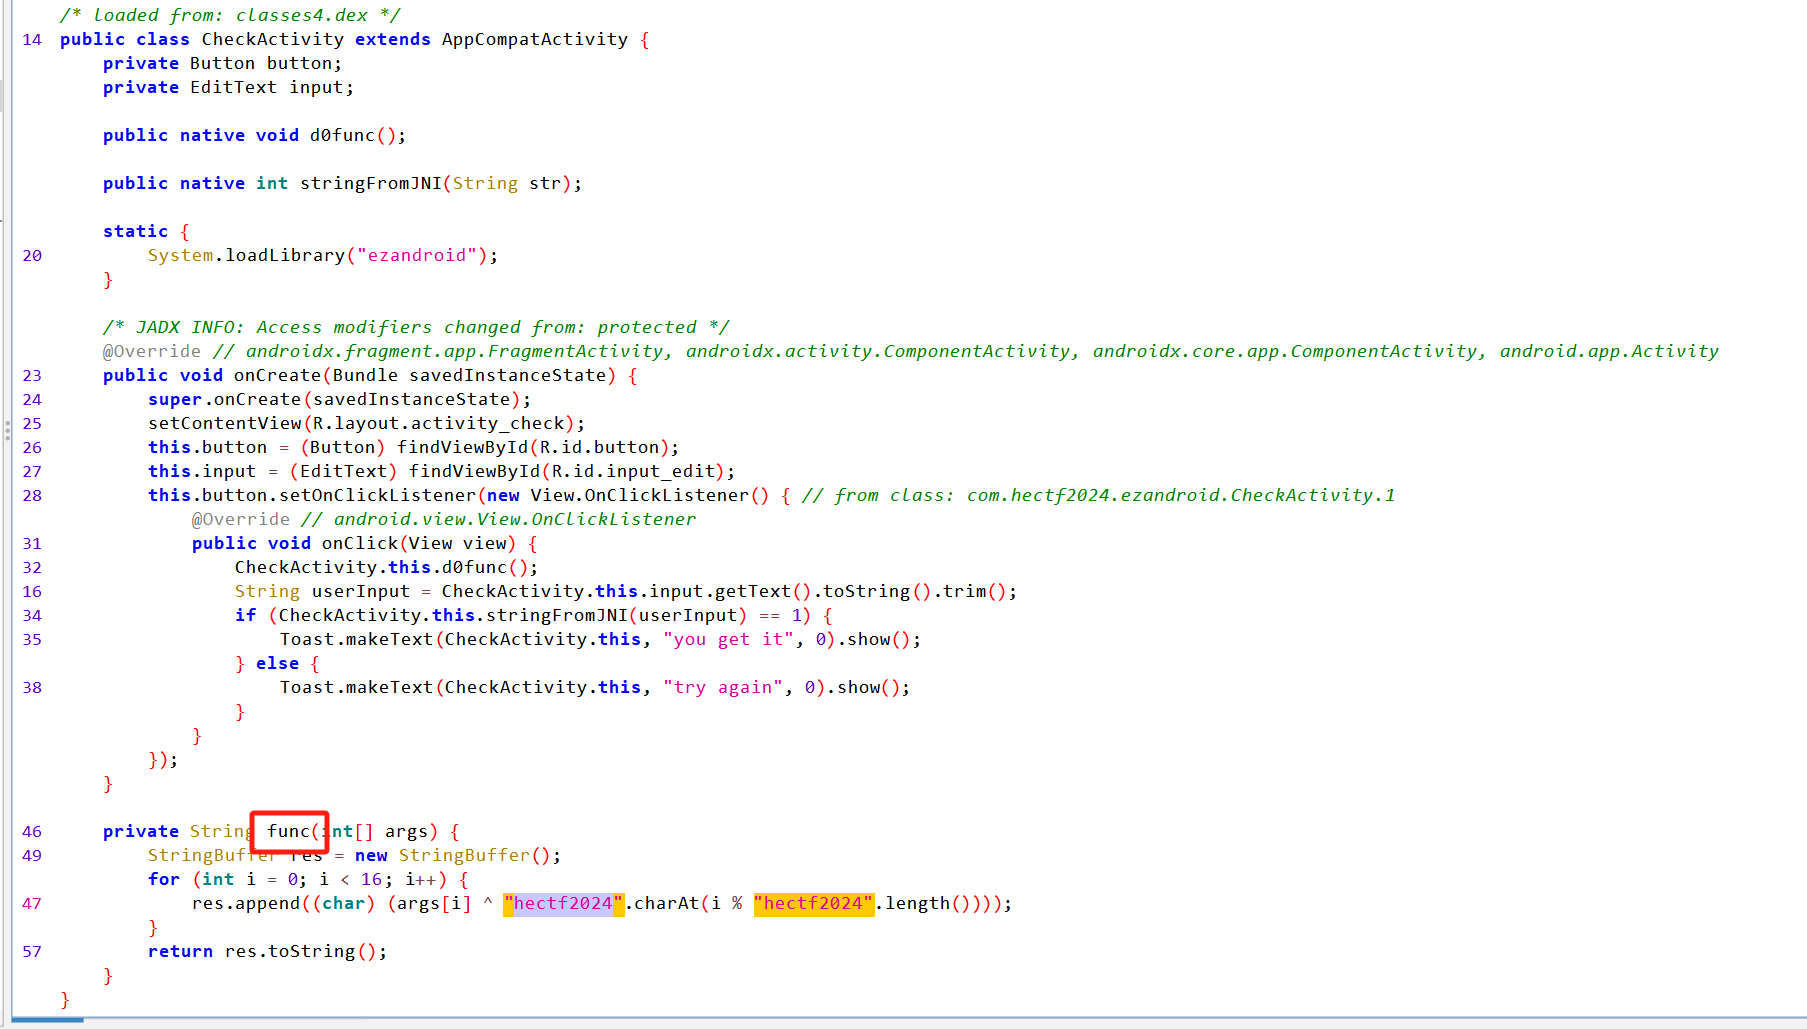
d0func中加载内存并调用func函数,注意内存初始值被修改了
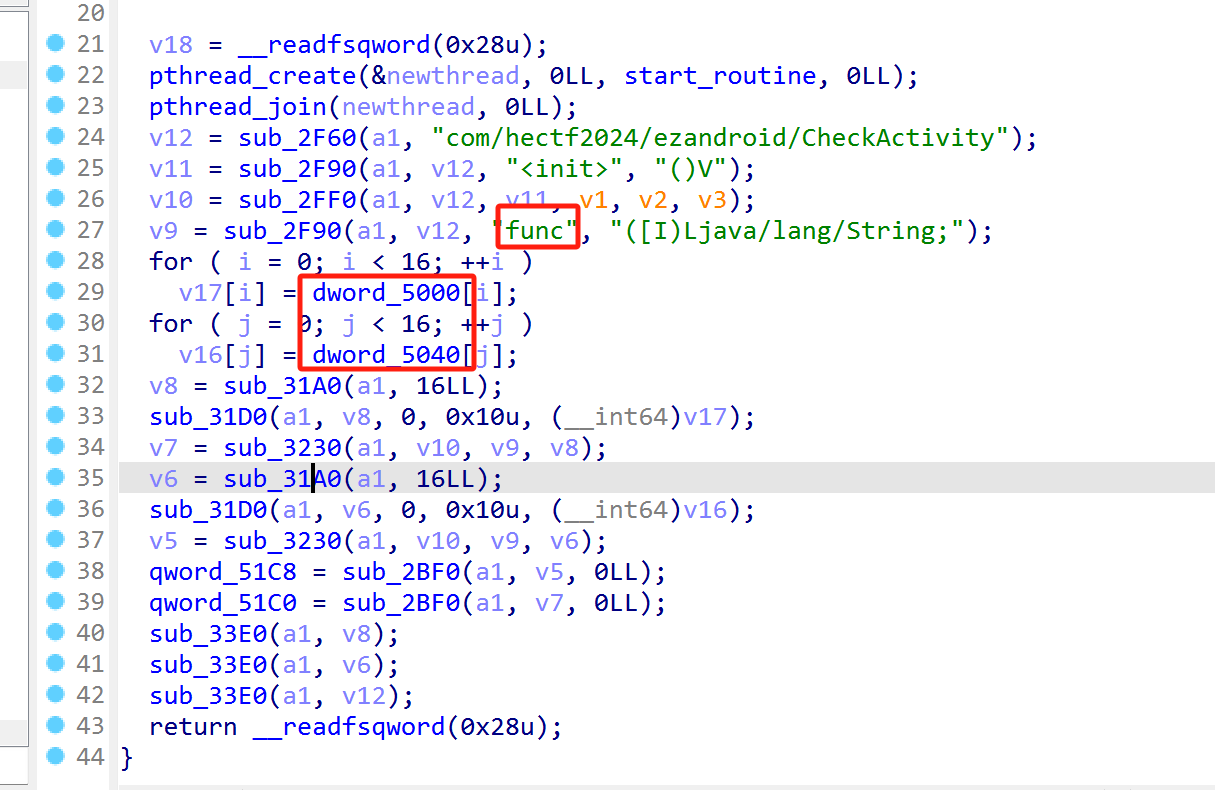
交叉引用找到密文
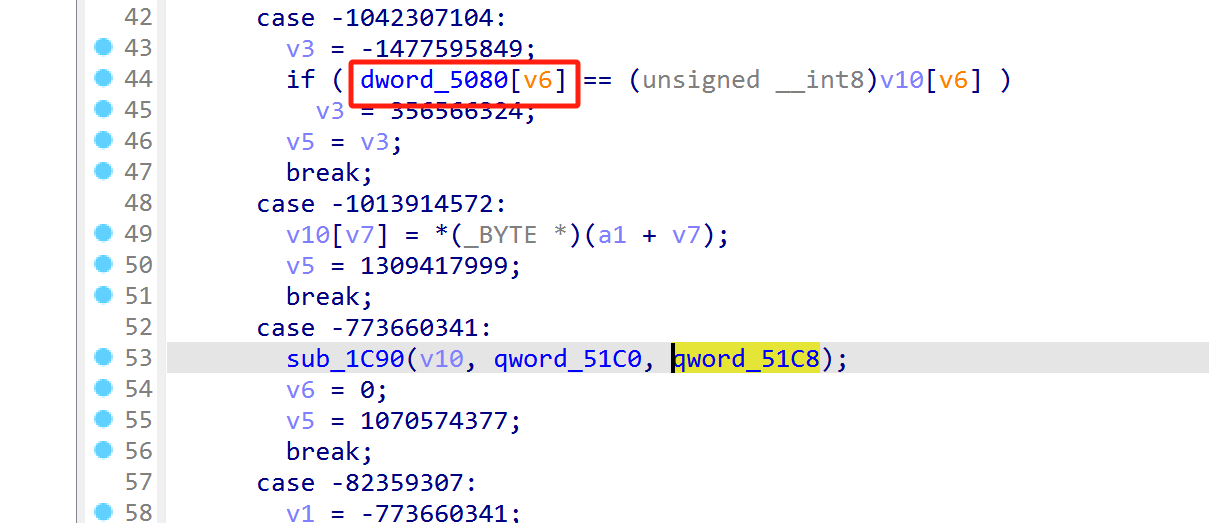
和51c8异或
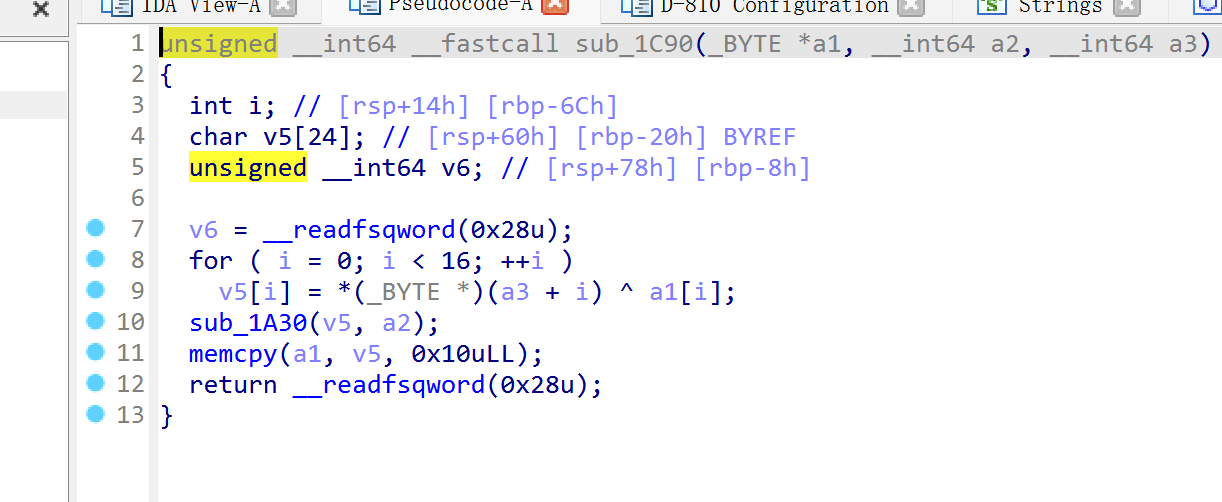
后面是标准aes
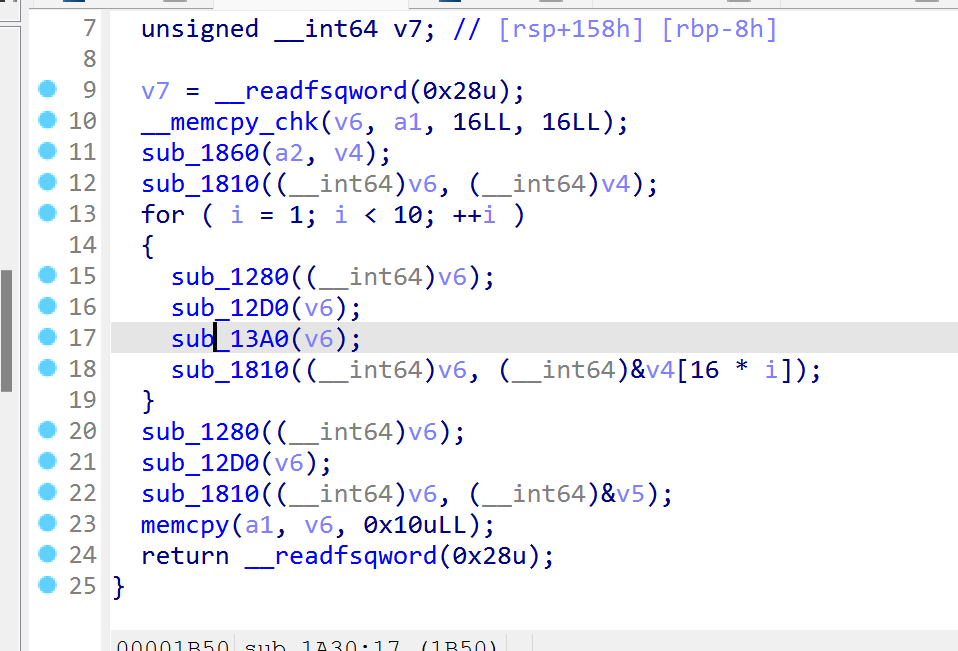
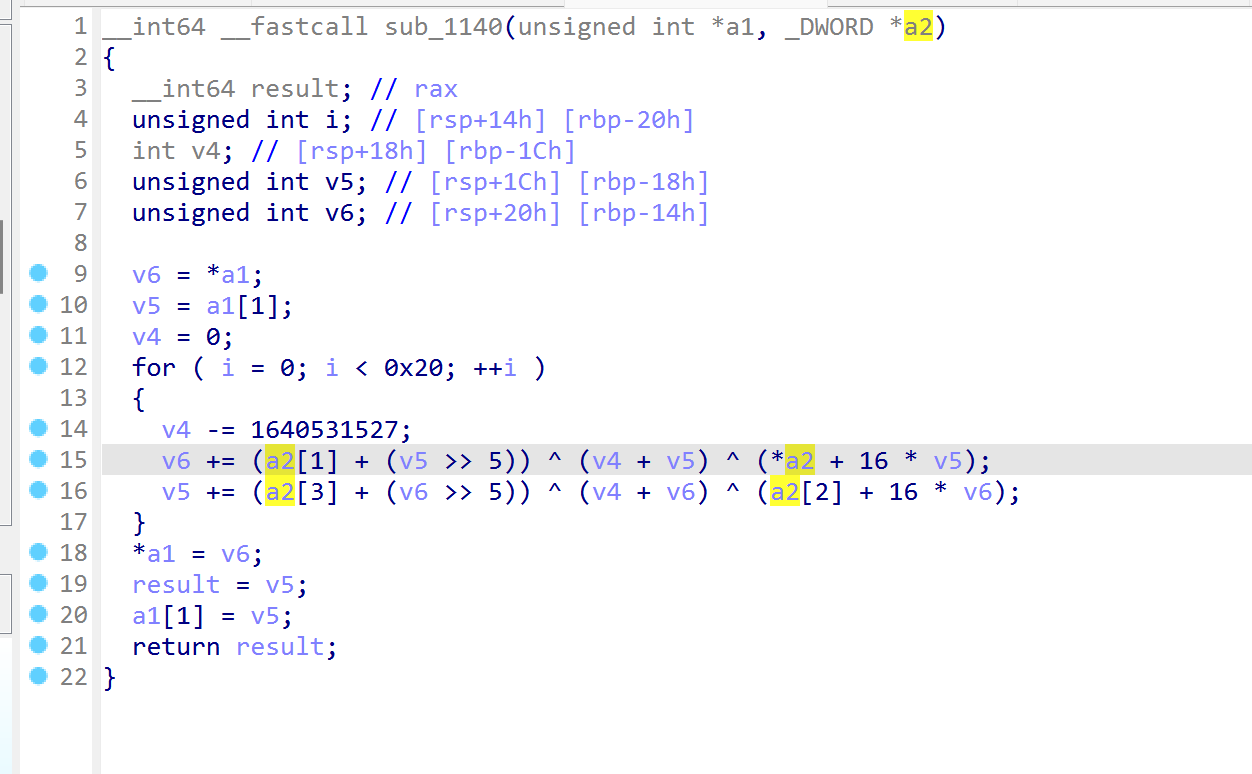
通过交叉引用51c8找到tea,实际上没用,因为在aes后面
1 | a=[0x58, 0x12, 0x1A, |
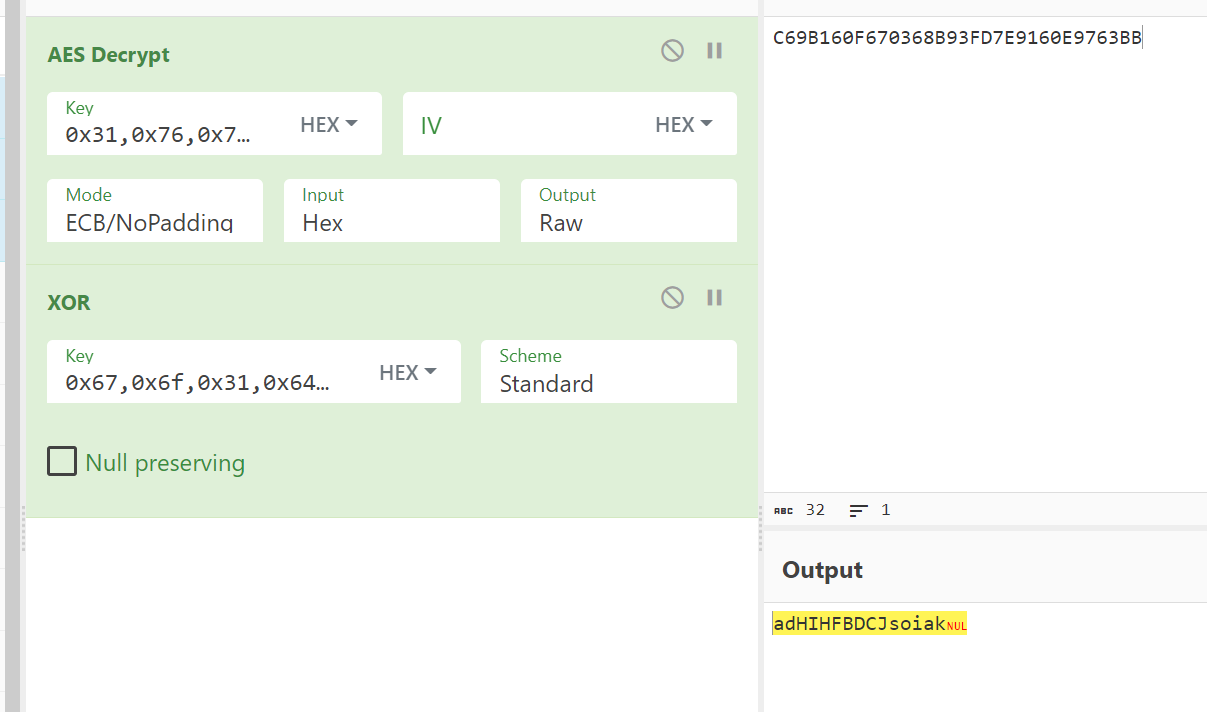
去除最后一个结束符然后md5
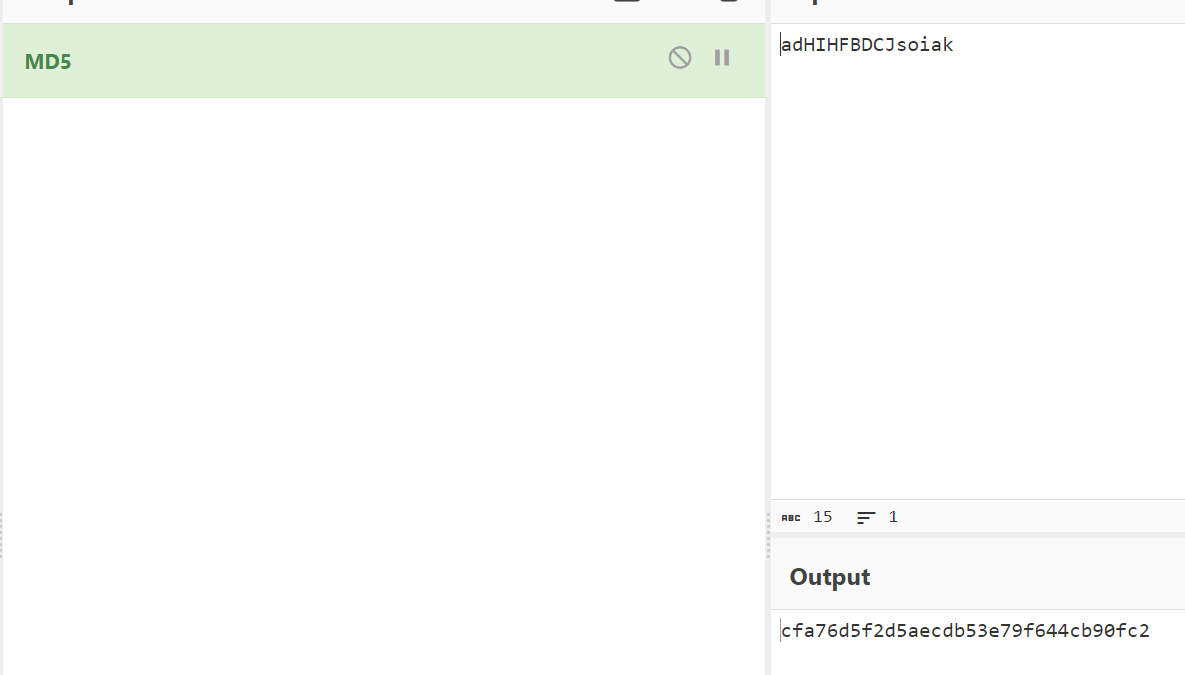
easyreee
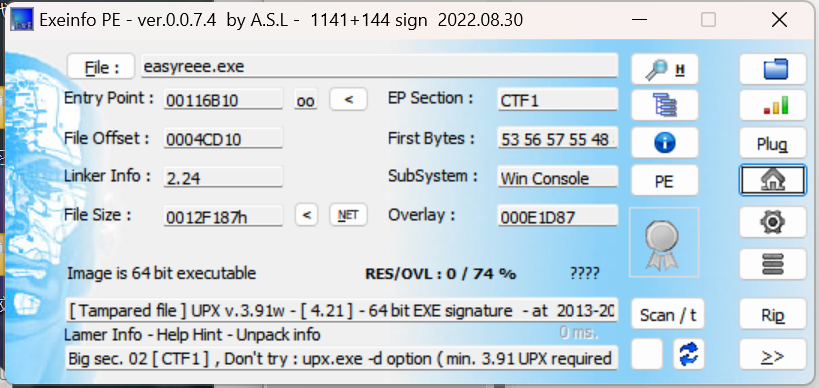
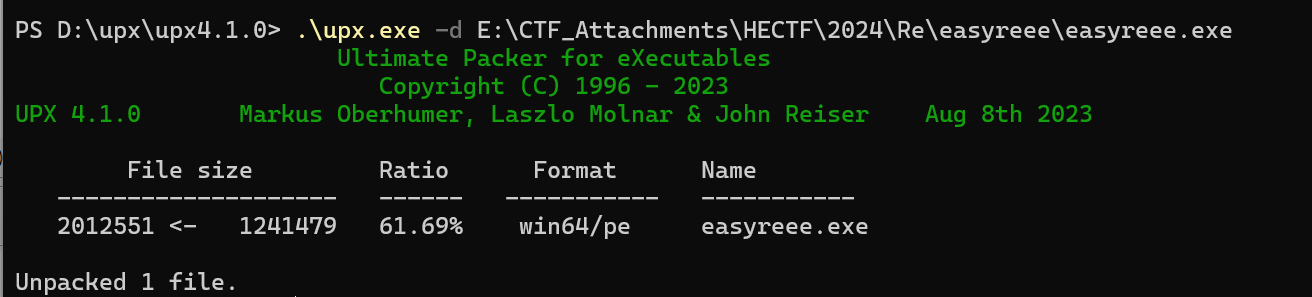
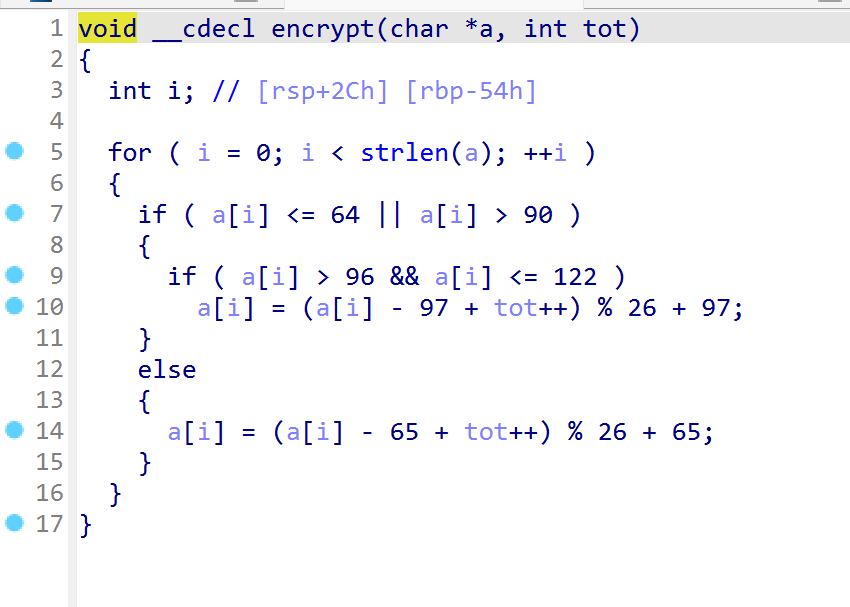
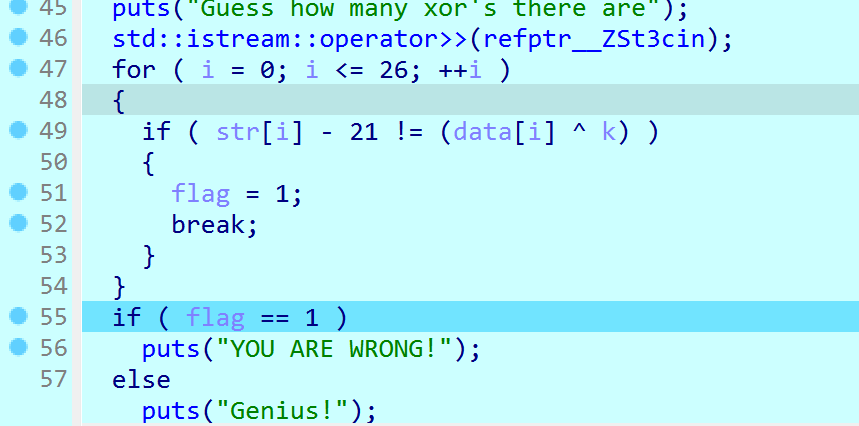
1 | mi=[0x23, 0x21, 0x20, |
Pwn
signin
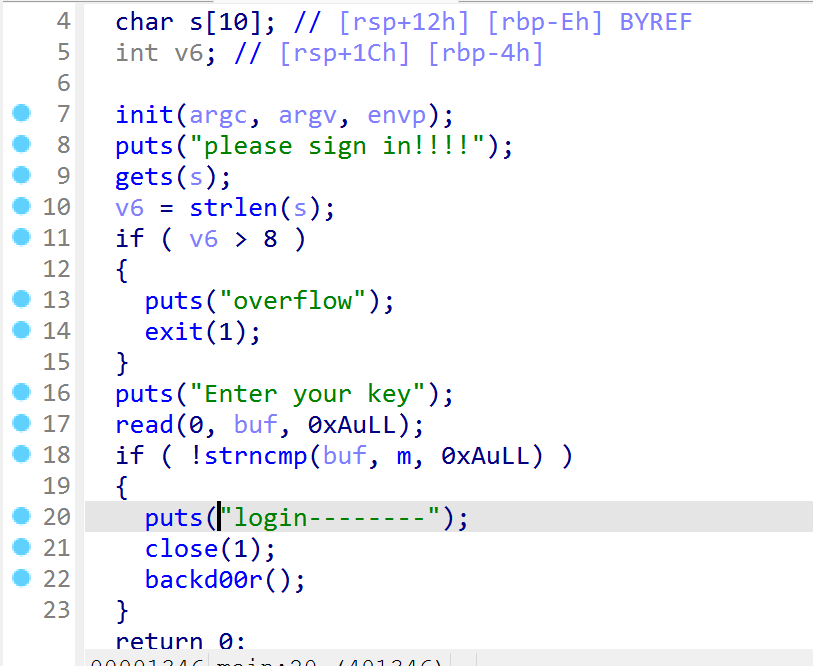
用\x00绕过strlen,然后ret2text
1 | from pwn import * |
Crypto
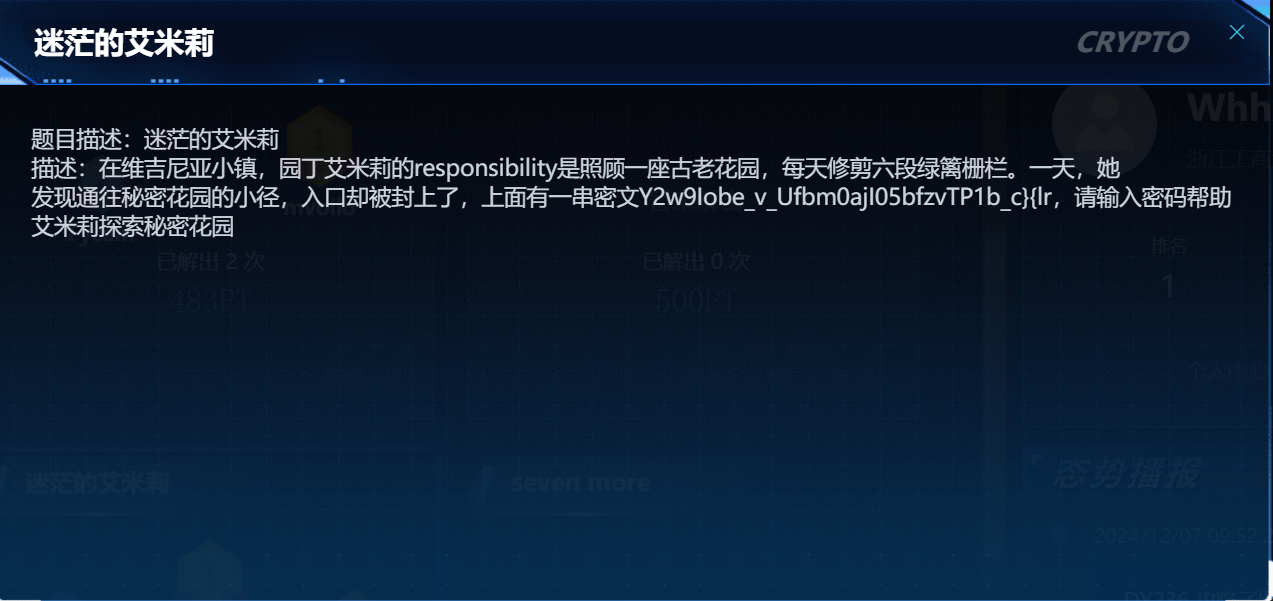
艾米莉
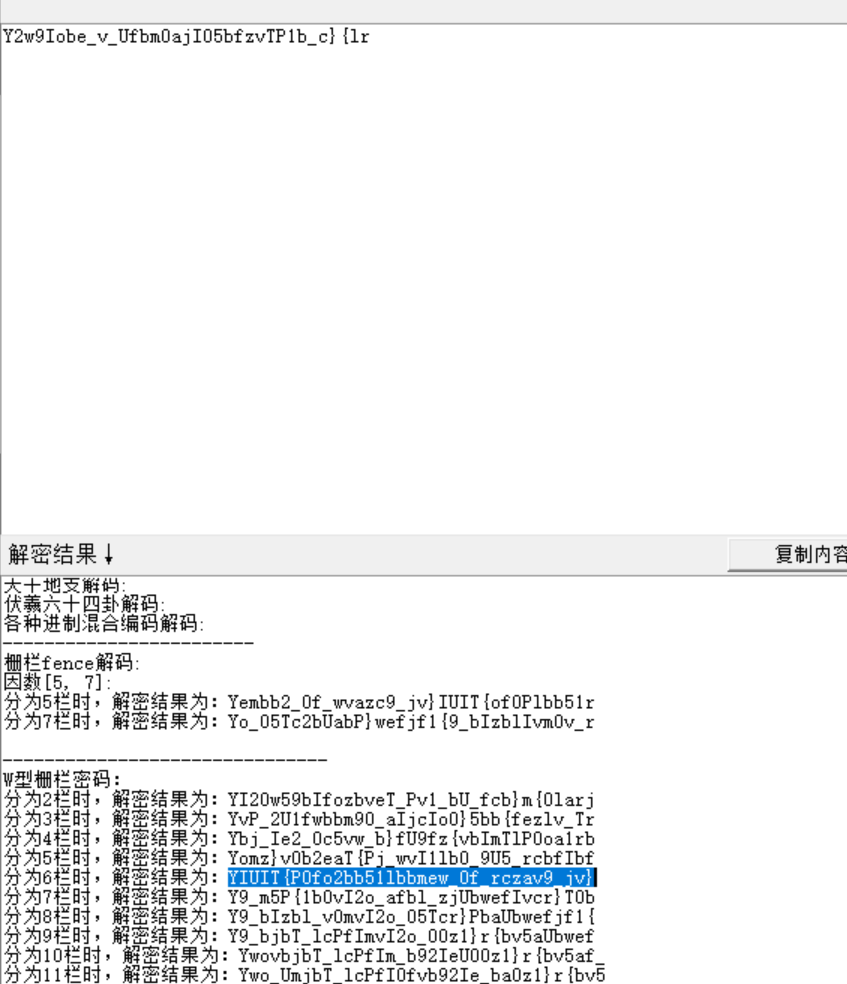
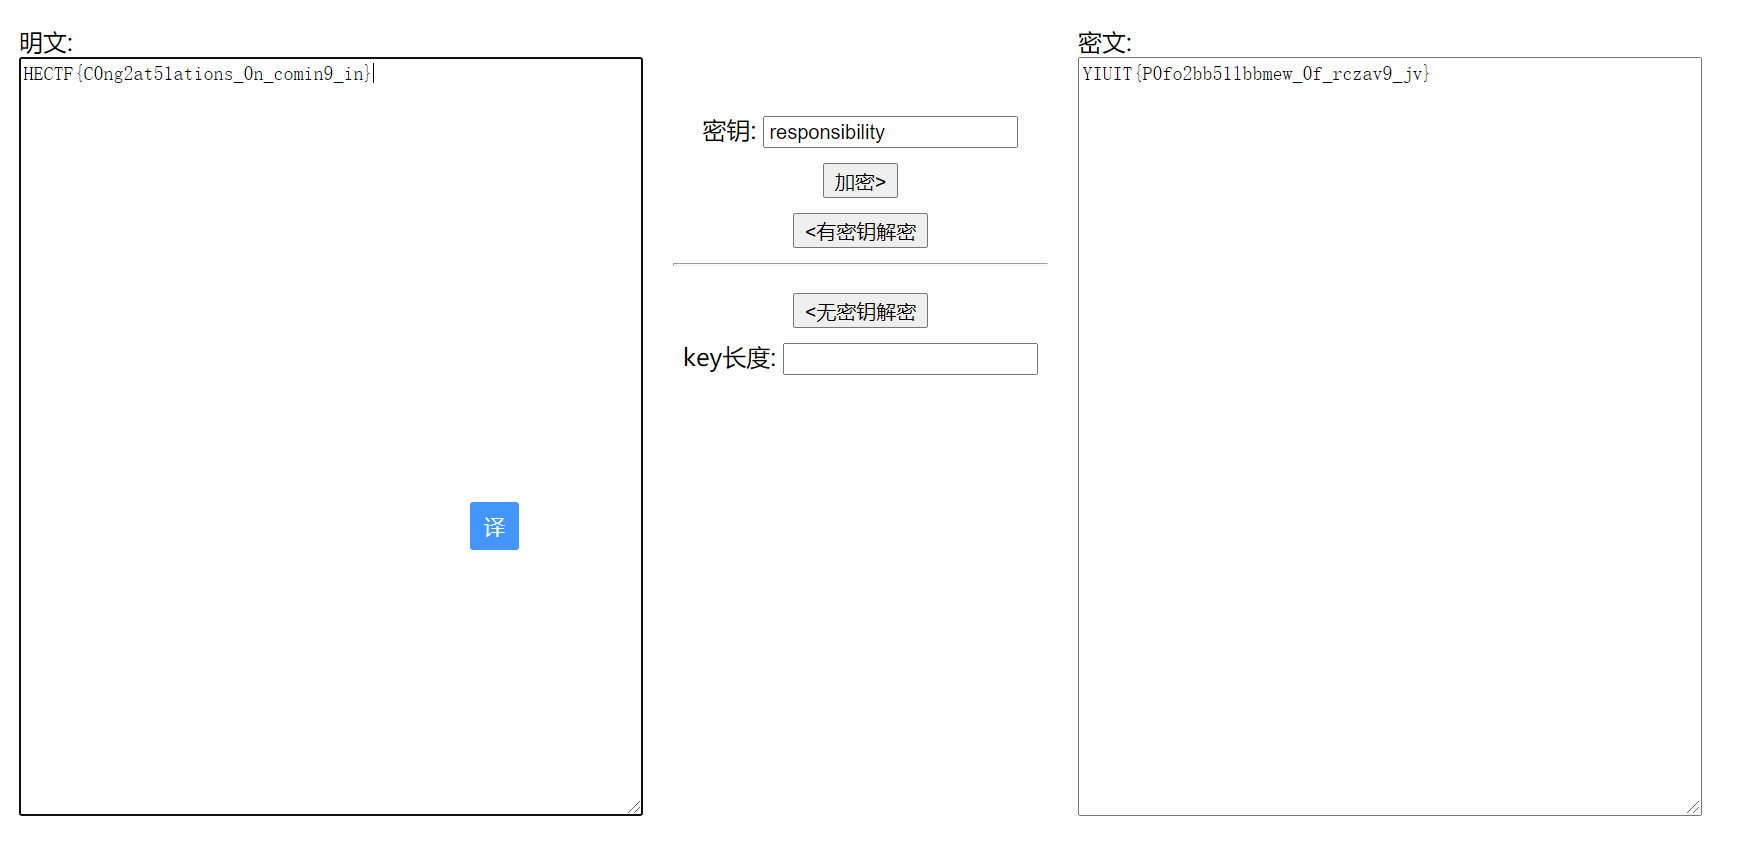
维吉尼亚responsibility作为密钥+栅栏
seven_more
phi是e的倍数
1 | from Crypto.Util.number import * |
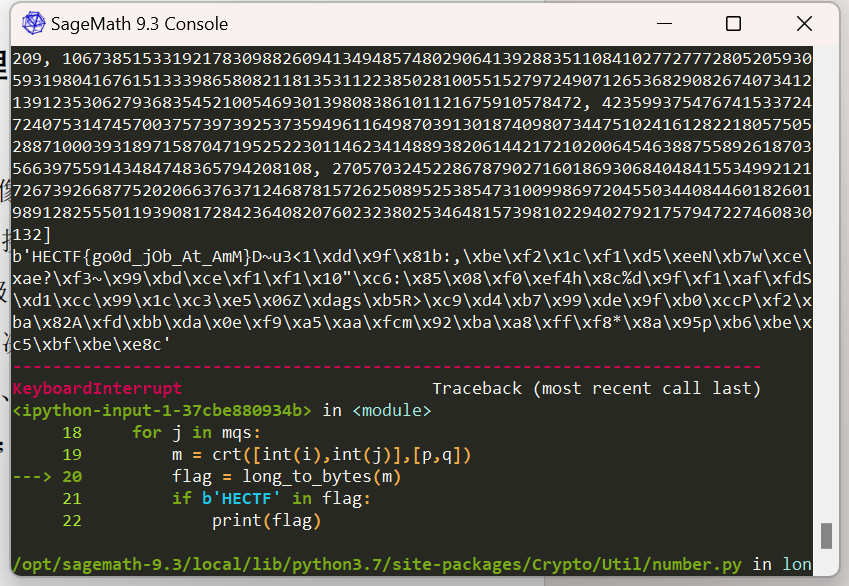
爆破大约半小时就能出
翻一翻
p是q的10进制翻转,找到文章
https://kt.gy/blog/2015/10/asis-2015-finals-rsasr/
先得到pq
1 | n = 404647938065363927581436797059920217726808592032894907516792959730610309231807721432452916075249512425255272010683662156287639951458857927130814934886426437345595825614662468173297926187946521587383884561536234303887166938763945988155320294755695229129209227291017751192918550531251138235455644646249817136993 |
后面标准rsa
1 | from Crypto.Util.number import * |
- 标题: HECTF2024部分wp
- 作者: j1ya
- 创建于 : 2024-12-12 23:04:22
- 更新于 : 2026-08-06 11:27:57
- 链接: https://redefine.ohevan.com/2024/12/12/HECTF2024/
- 版权声明: 本文章采用 CC BY-NC-SA 4.0 进行许可。
评论