APP抓包简单总结
在分析 App 的远程服务器通信或恶意地址时,往往需要获取明文流量以确认请求内容和通信行为,过程中使用真机可以减少模拟器环境检测带来的干扰
Android 7.0 及以上系统中, 面向 API 24 及以上的 App 默认不信任用户安装的 CA,root 测试设备可以配置系统 CA,也可以把临时证书目录挂载到系统证书目录
常规思路
以下三种方案解决流量如何进入抓包工具,是否能解密取决于具体协议、加密方式等
| 方案 | 工作原理 |
|---|---|
| 系统代理 | App 读系统代理设置,走显式 HTTP 代理 |
| VPN 抓包 | VPN 软件通过 VpnService 创建 TUN 虚拟接口, 由系统将符合设置的网络流量交给它处理转发 |
| 内核透明重定向 | 内核按 App UID、TCP 端口等条件将匹配的连接重定向到本地中继 |
系统代理
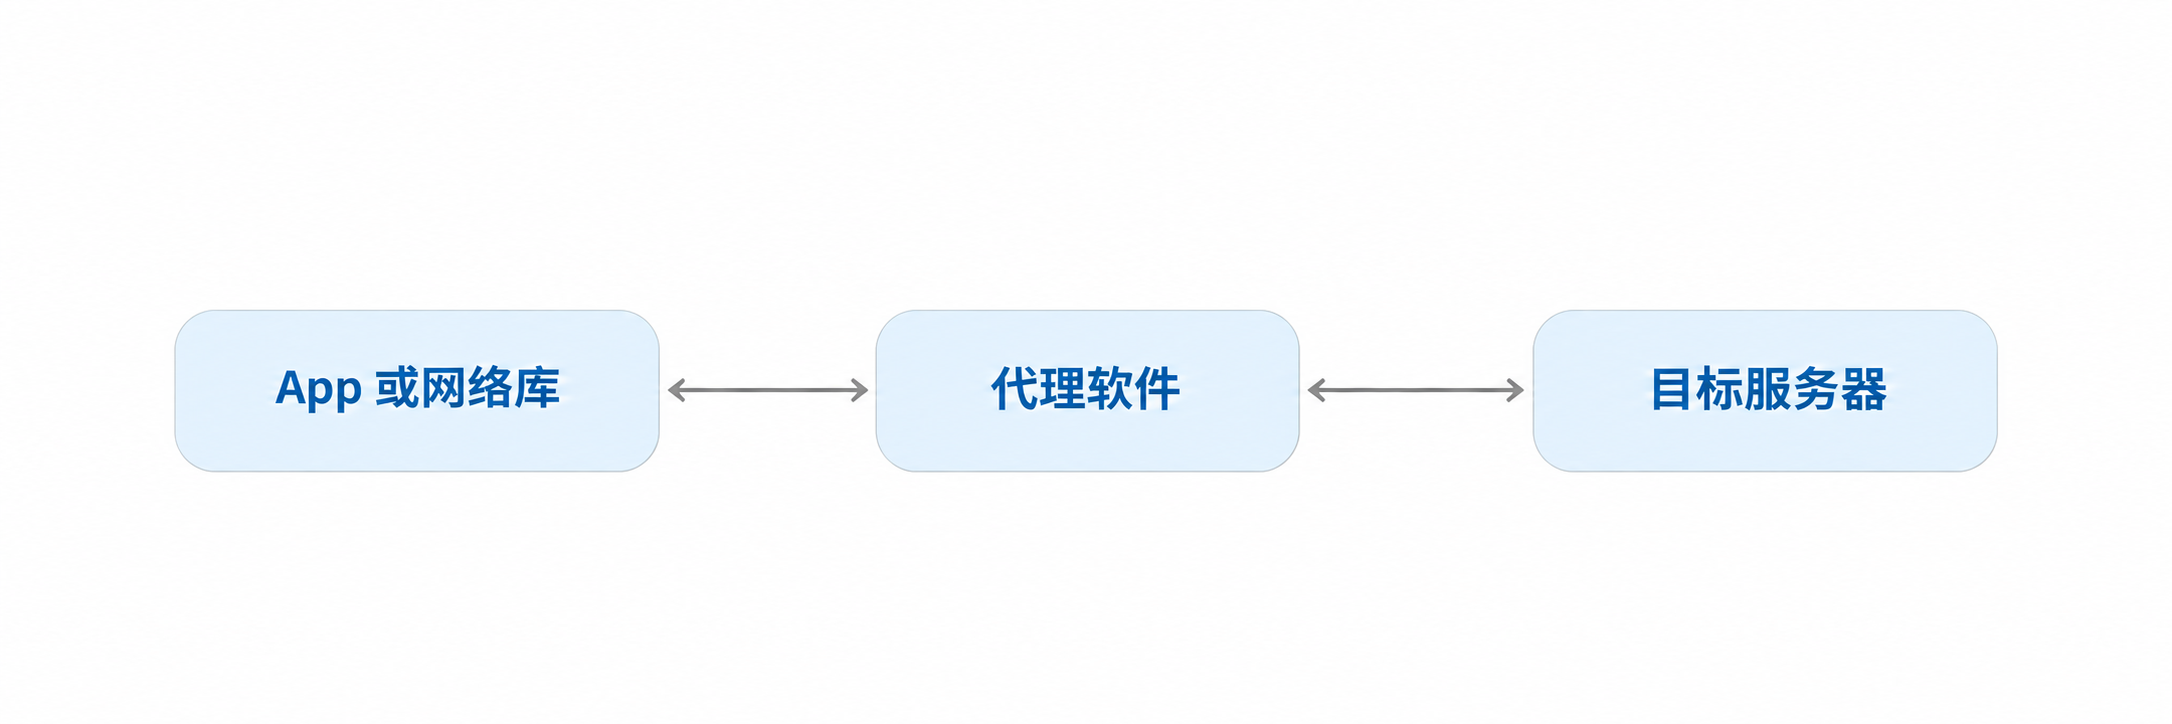
手机系统保存代理地址和端口,App 根据该配置连接到代理软件,再由代理软件访问目标服务器
手机设置命令示例如下:settings put global http_proxy 192.168.1.100:8080
优点:配置简单
缺点:App 可能直连服务器不走代理
VPN 抓包
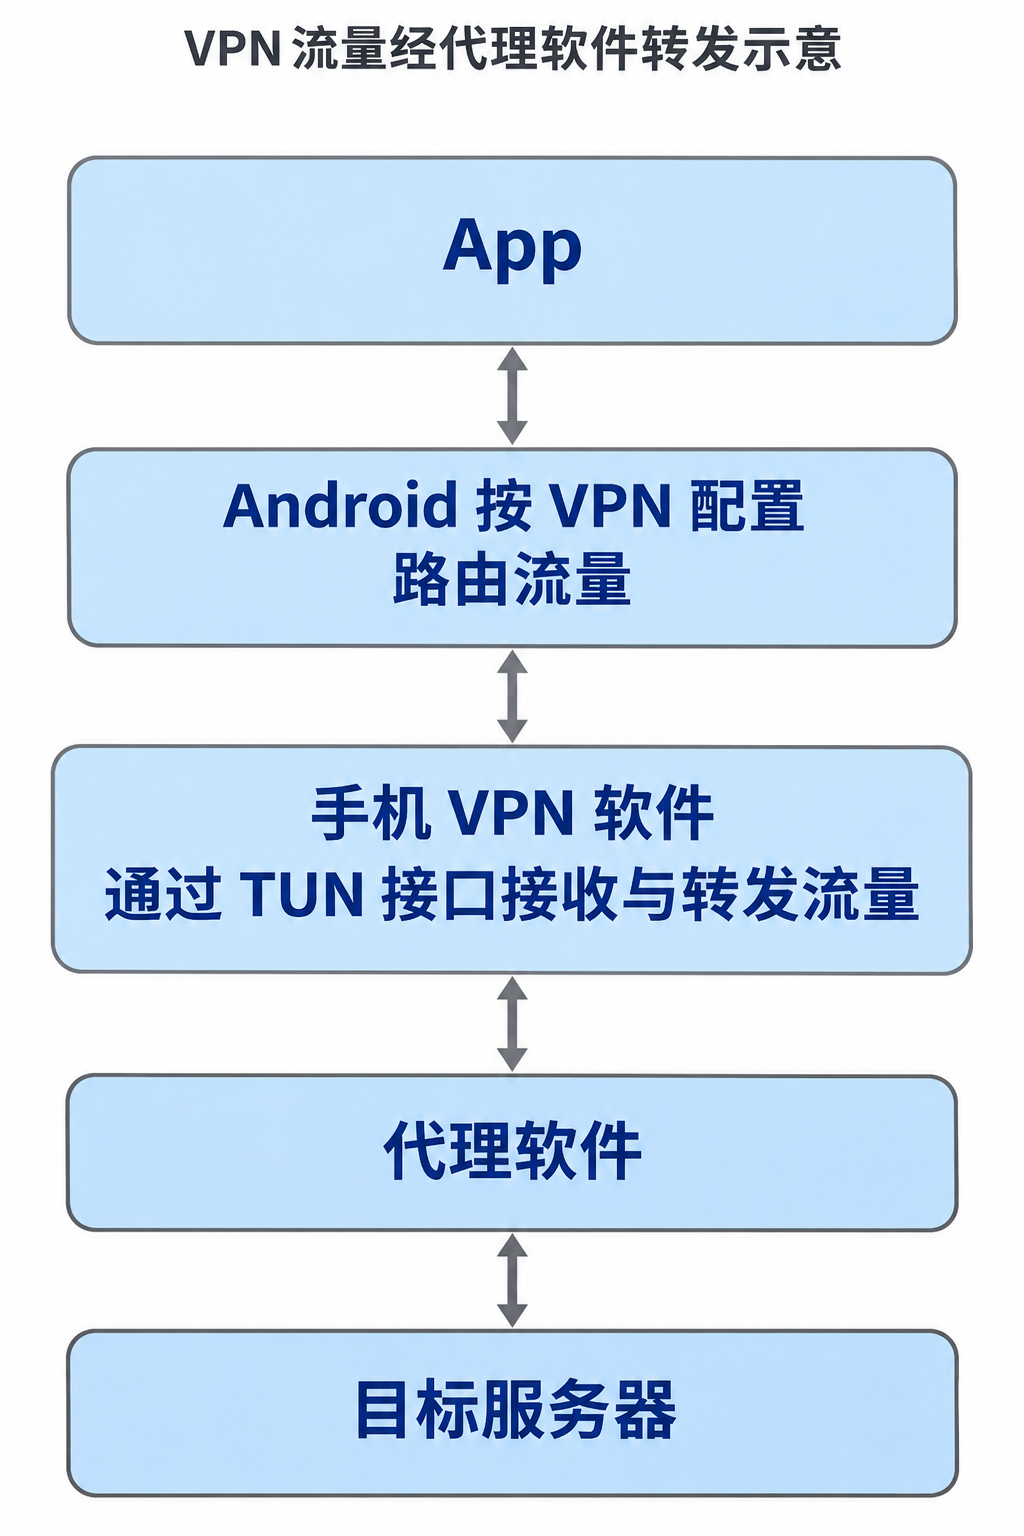
手机 VPN 软件通过 Android 的 VpnService 创建 TUN 虚拟接口。系统根据 VPN 的应用范围和路由配置,将相应的 IP 数据包送入该接口;VPN 软件读取并处理后,转发给代理软件,再由代理软件与目标服务器通信,部分软件可以集成VPN 接入和抓包分析功能,如Reqable Android 的独立模式
优点:无需 App 遵循系统代理设置
缺点: App 可能检测 VPN 并限制运行
内核透明重定向
App 正常连接目标服务器,手机内核通过 iptables REDIRECT 规则将匹配的连接导向本地中继端口。规则可以限定
- App UID:匹配指定 UID 发起的连接
- TCP 端口:匹配连接原本要访问的服务器端口
- 本地目标端口: 指定由哪个中继接收连接
下面是两种常见中继方案, mitmproxy 负责代理处理:
- 手机端 redir 中继:redir 程序在手机上接收连接,通过 SO_ORIGINAL_DST 查询手机内核保留的原始目标 IP 和端口,再向上游代理发送 CONNECT,ADB reverse 将这条代理连接转到电脑
1 | App |
- 电脑端 SNI 中继:手机先将原始 TLS 数据送到电脑,SNI 中继读取 ClientHello 中可用的目标域名,向 mitmproxy 发出 CONNECT,再补发暂存的握手数据并持续转发, 依赖 ClientHello 中存在可读取的 服务器主机名
1 | App |
停止抓包时先撤销重定向,再关闭中继和通道,设备断开后检查是否仍有残留规则,否则无法正常使用App
优点:无需 App 遵循系统代理设置,不依赖 VPN
缺点:通常需要 root,配置和排查较复杂
- 标题: APP抓包简单总结
- 作者: j1ya
- 创建于 : 2026-04-21 15:31:30
- 更新于 : 2026-11-21 15:36:36
- 链接: https://j1ya-22.github.io/2026/04/21/APP抓包简单总结/
- 版权声明: 本文章采用 CC BY-NC-SA 4.0 进行许可。
评论