2023梦想凌武杯部分wp
Misc
ezCache
恢复原来的文件:vim -r .flag.swp
将swp文件保存:write ./flag.txt
swp文件在kali桌面上不可见,直接运行即可,可得到高度修改后的二维码
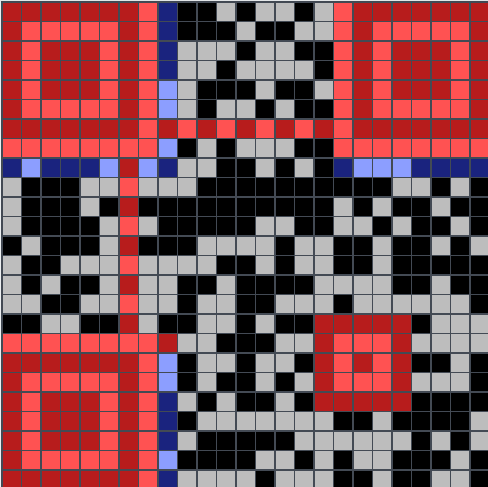
截图后用excel手搓,得到一串字符:7=28L9_(0E@0#64@GbC0uC_|0G:>N
猜测是ascii偏移,每一位+47,得到:flag{h0W_to_Recov3r_Fr0M_vim}
ezSteganography
加密脚本
1 | from PIL import Image |
获得图片修改的时间戳
1 | from dateutil import parser |
逆arnold变换,往前爆破30秒
1 | from PIL import Image |
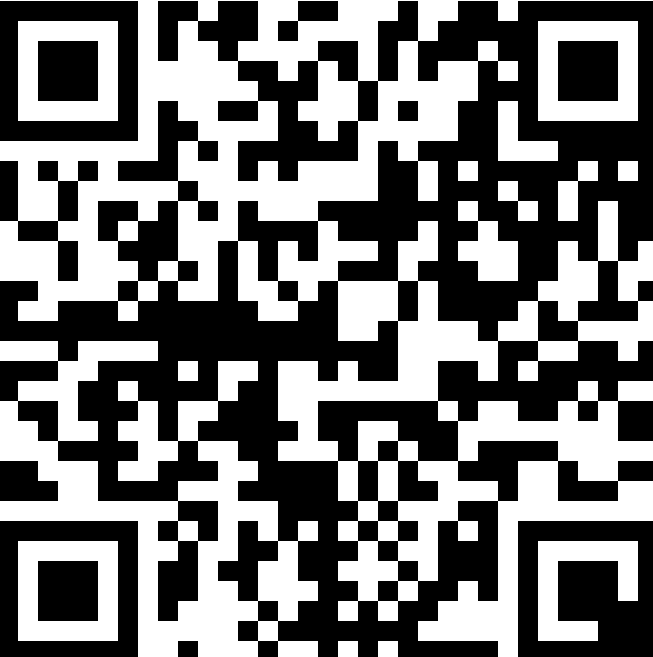
最后1684392270对应的图片是张二维码,扫描后得到:flag{a_Cut3_r4nd0m_c4t}
ezQRcode
二维码需要缩放,旋转,同时碎片之间存在重复区域
断网环境纯手搓,Flag{Y0u_d1D_tHe_J06_welL}
Reverse
base64
输入v7经过1180函数处理
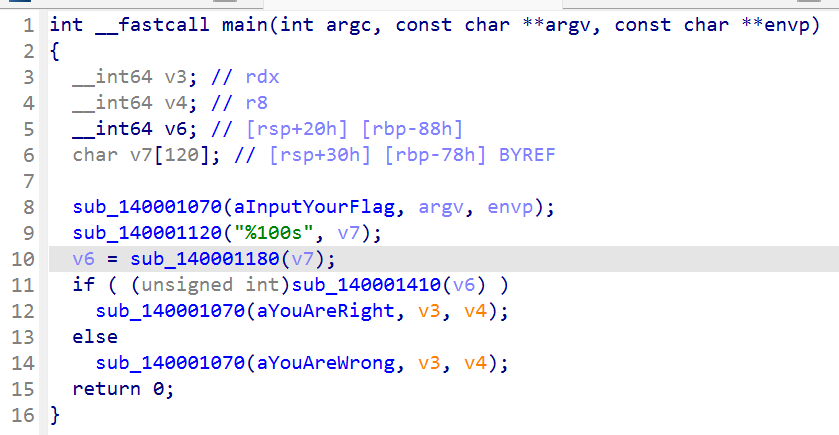
发现是变表base64
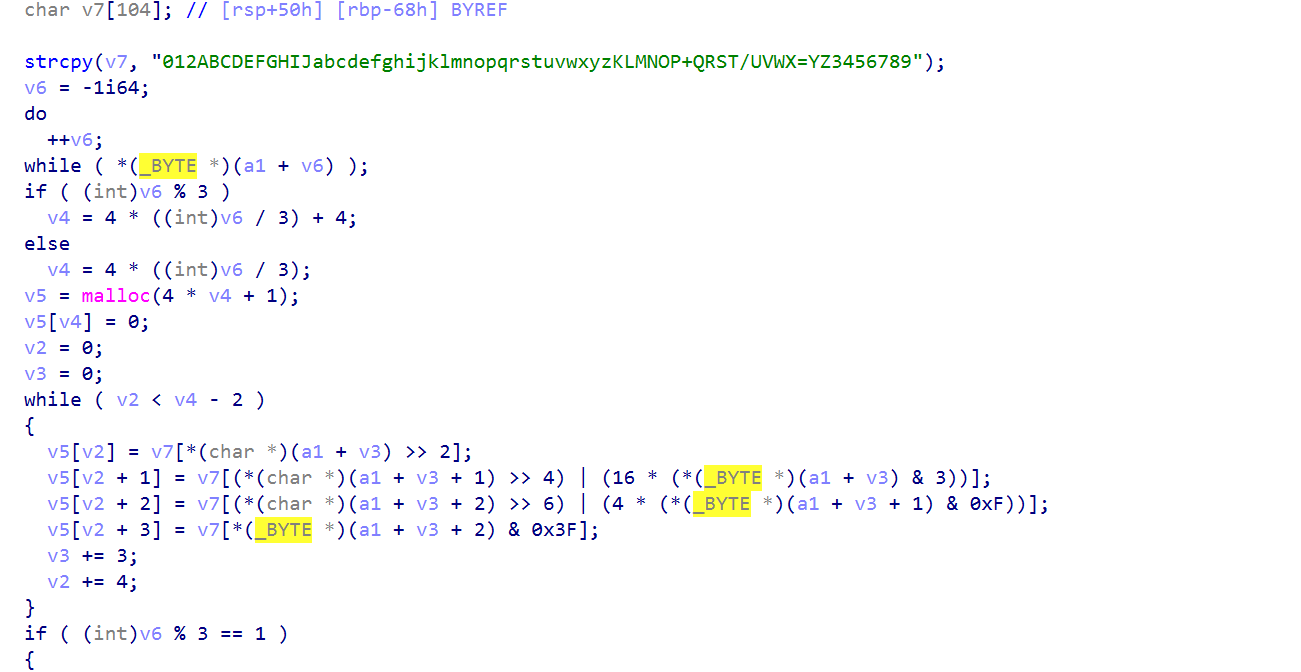
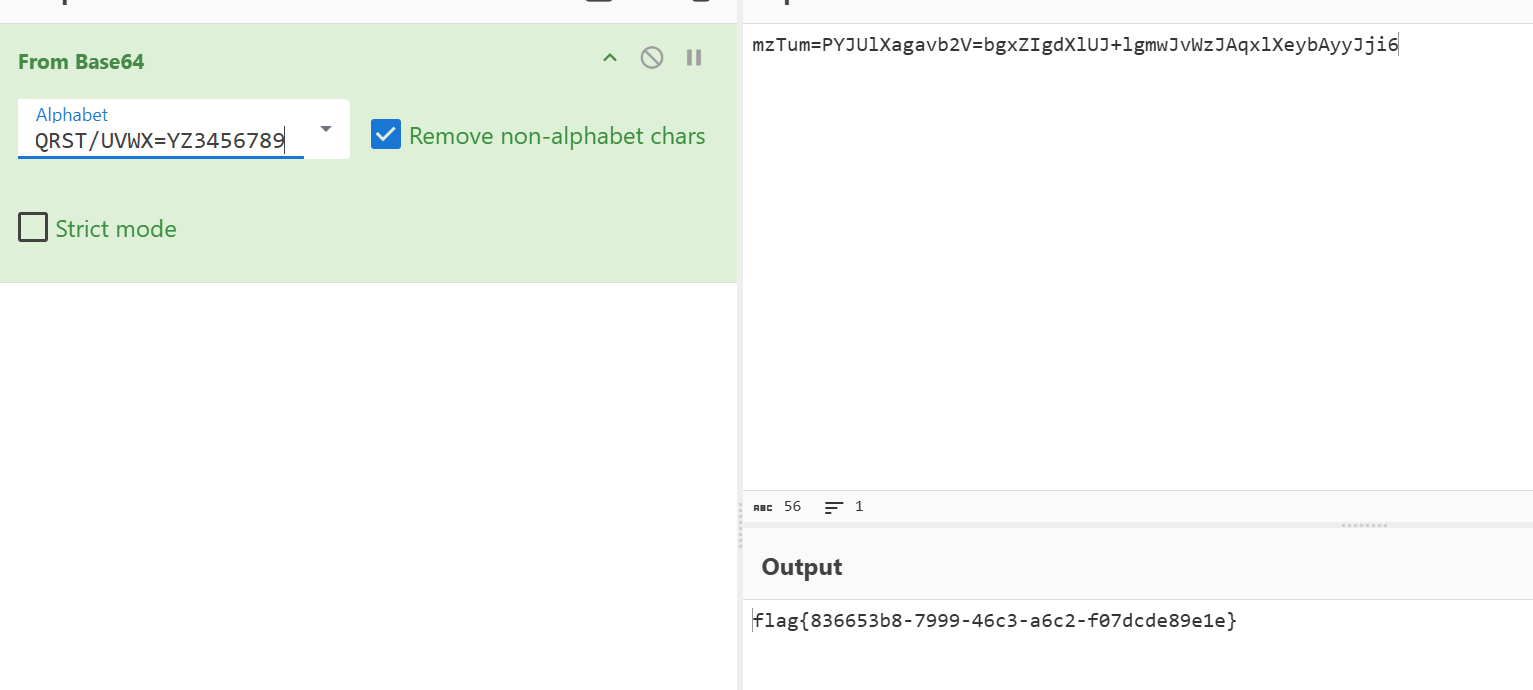
密文

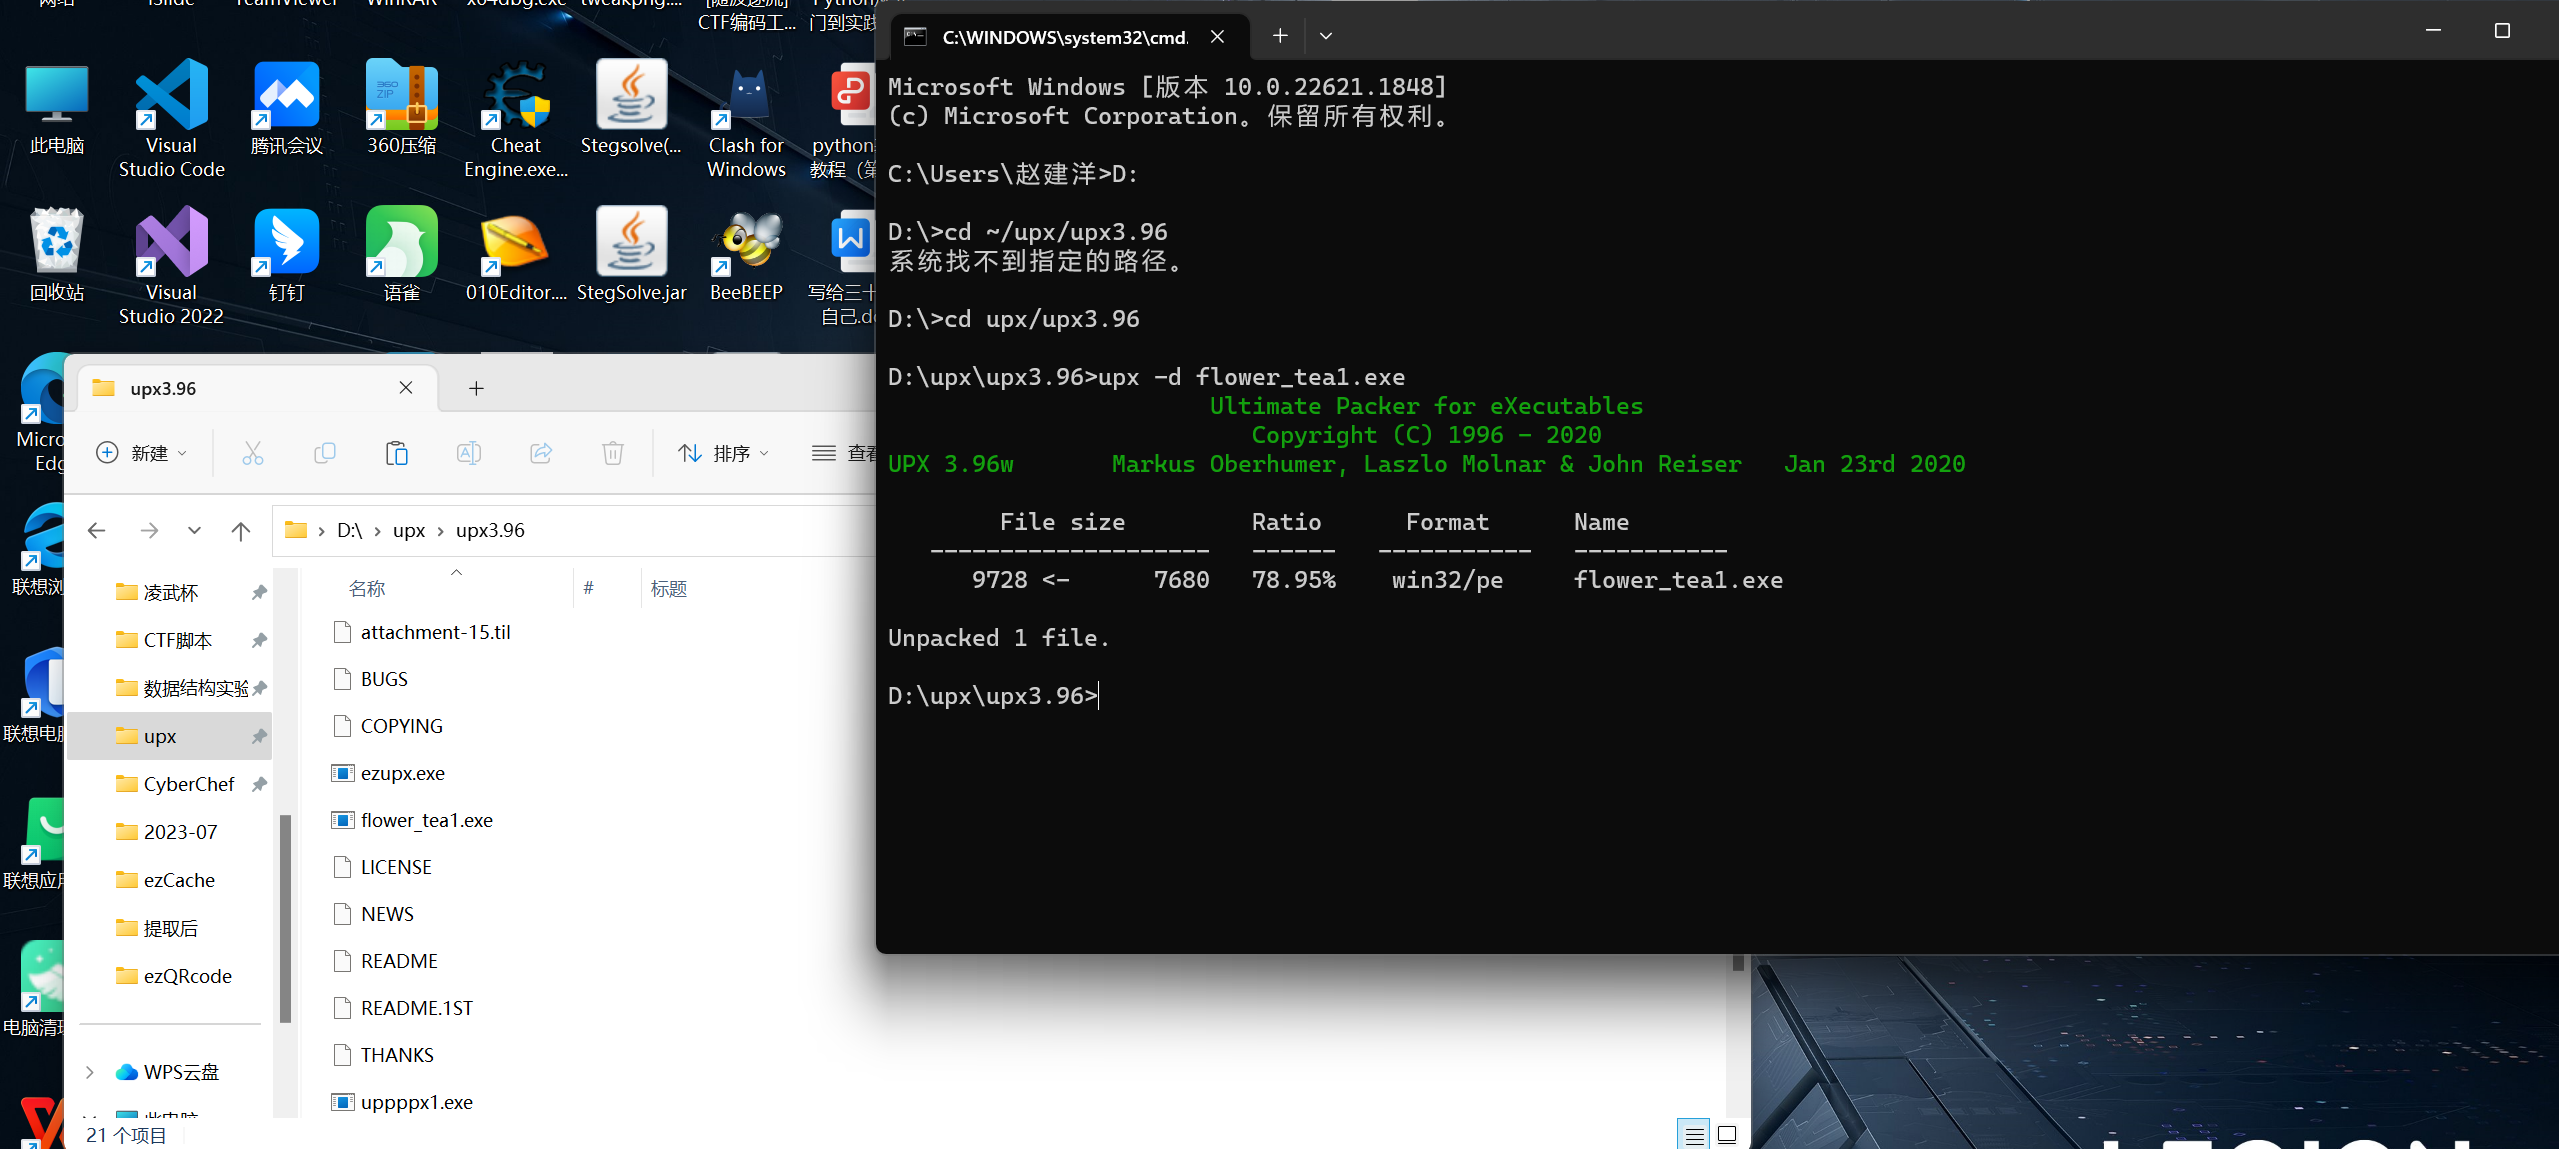
flower_tea
先将前两个字节改为MZ然后脱壳
题目提示flower说明有花指令
有call函数调用花指令,全部nop
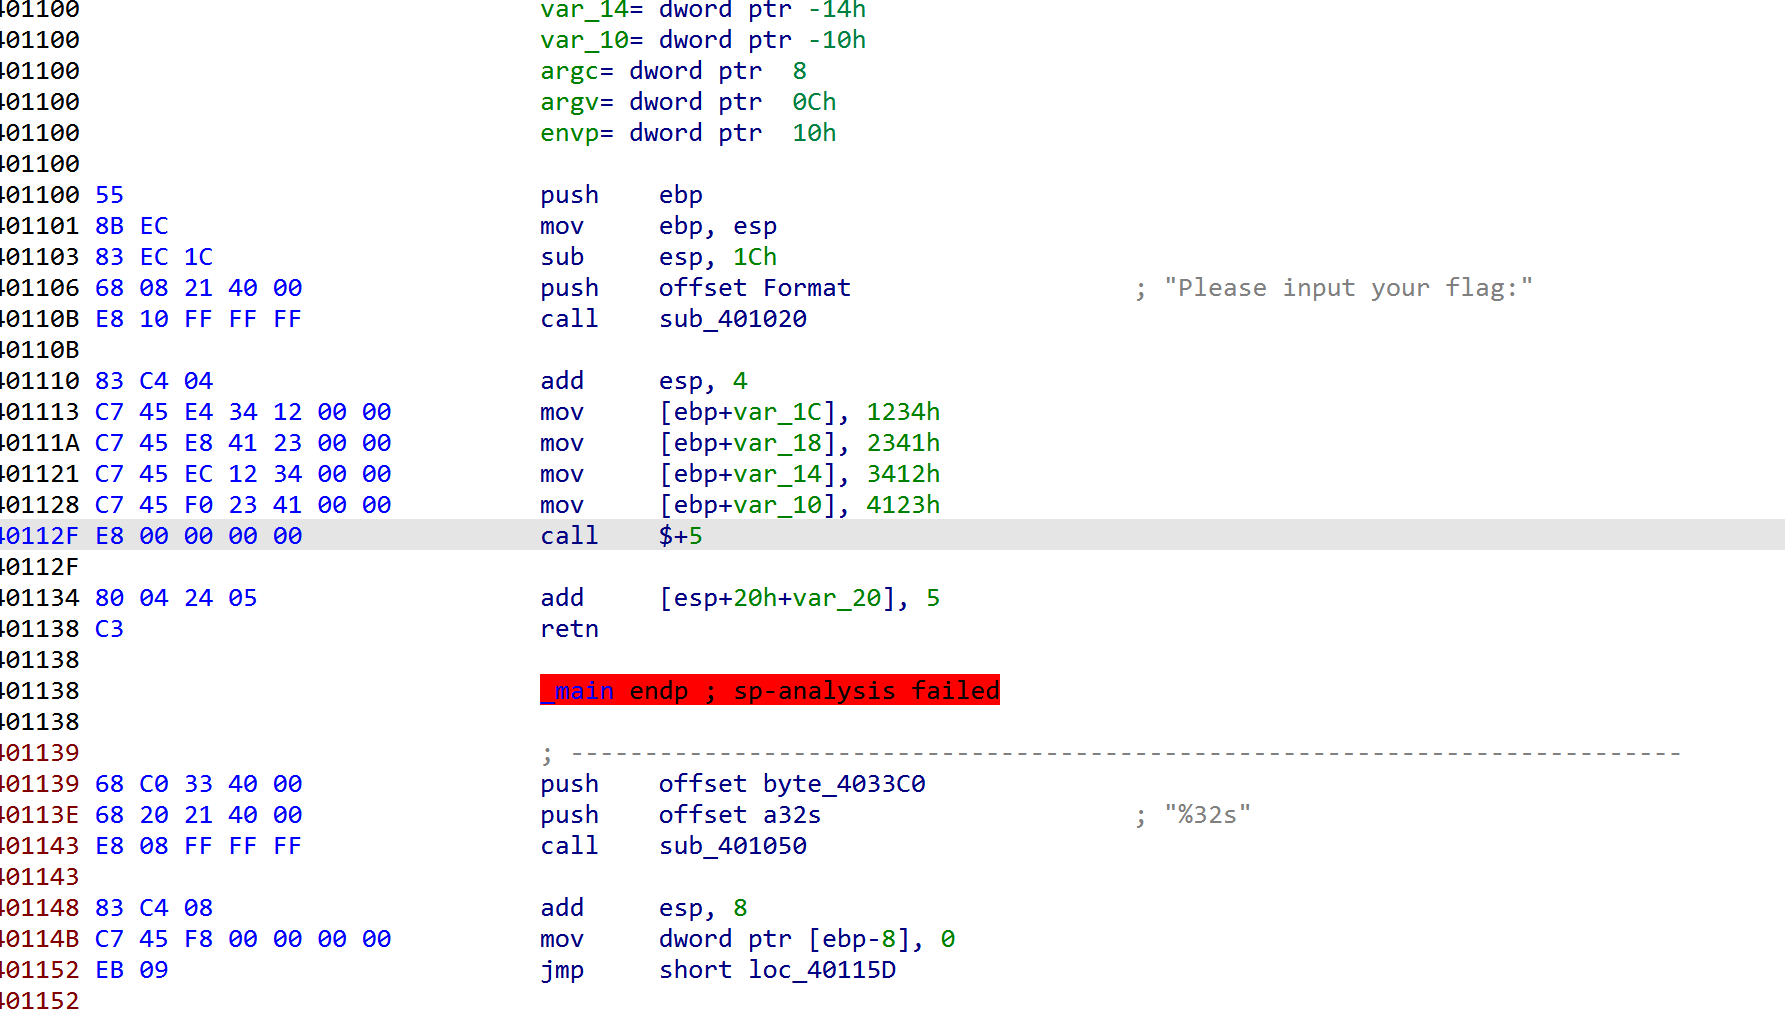
之后删除红色的函数 ,再在汇编界面函数入口处按p创建函数
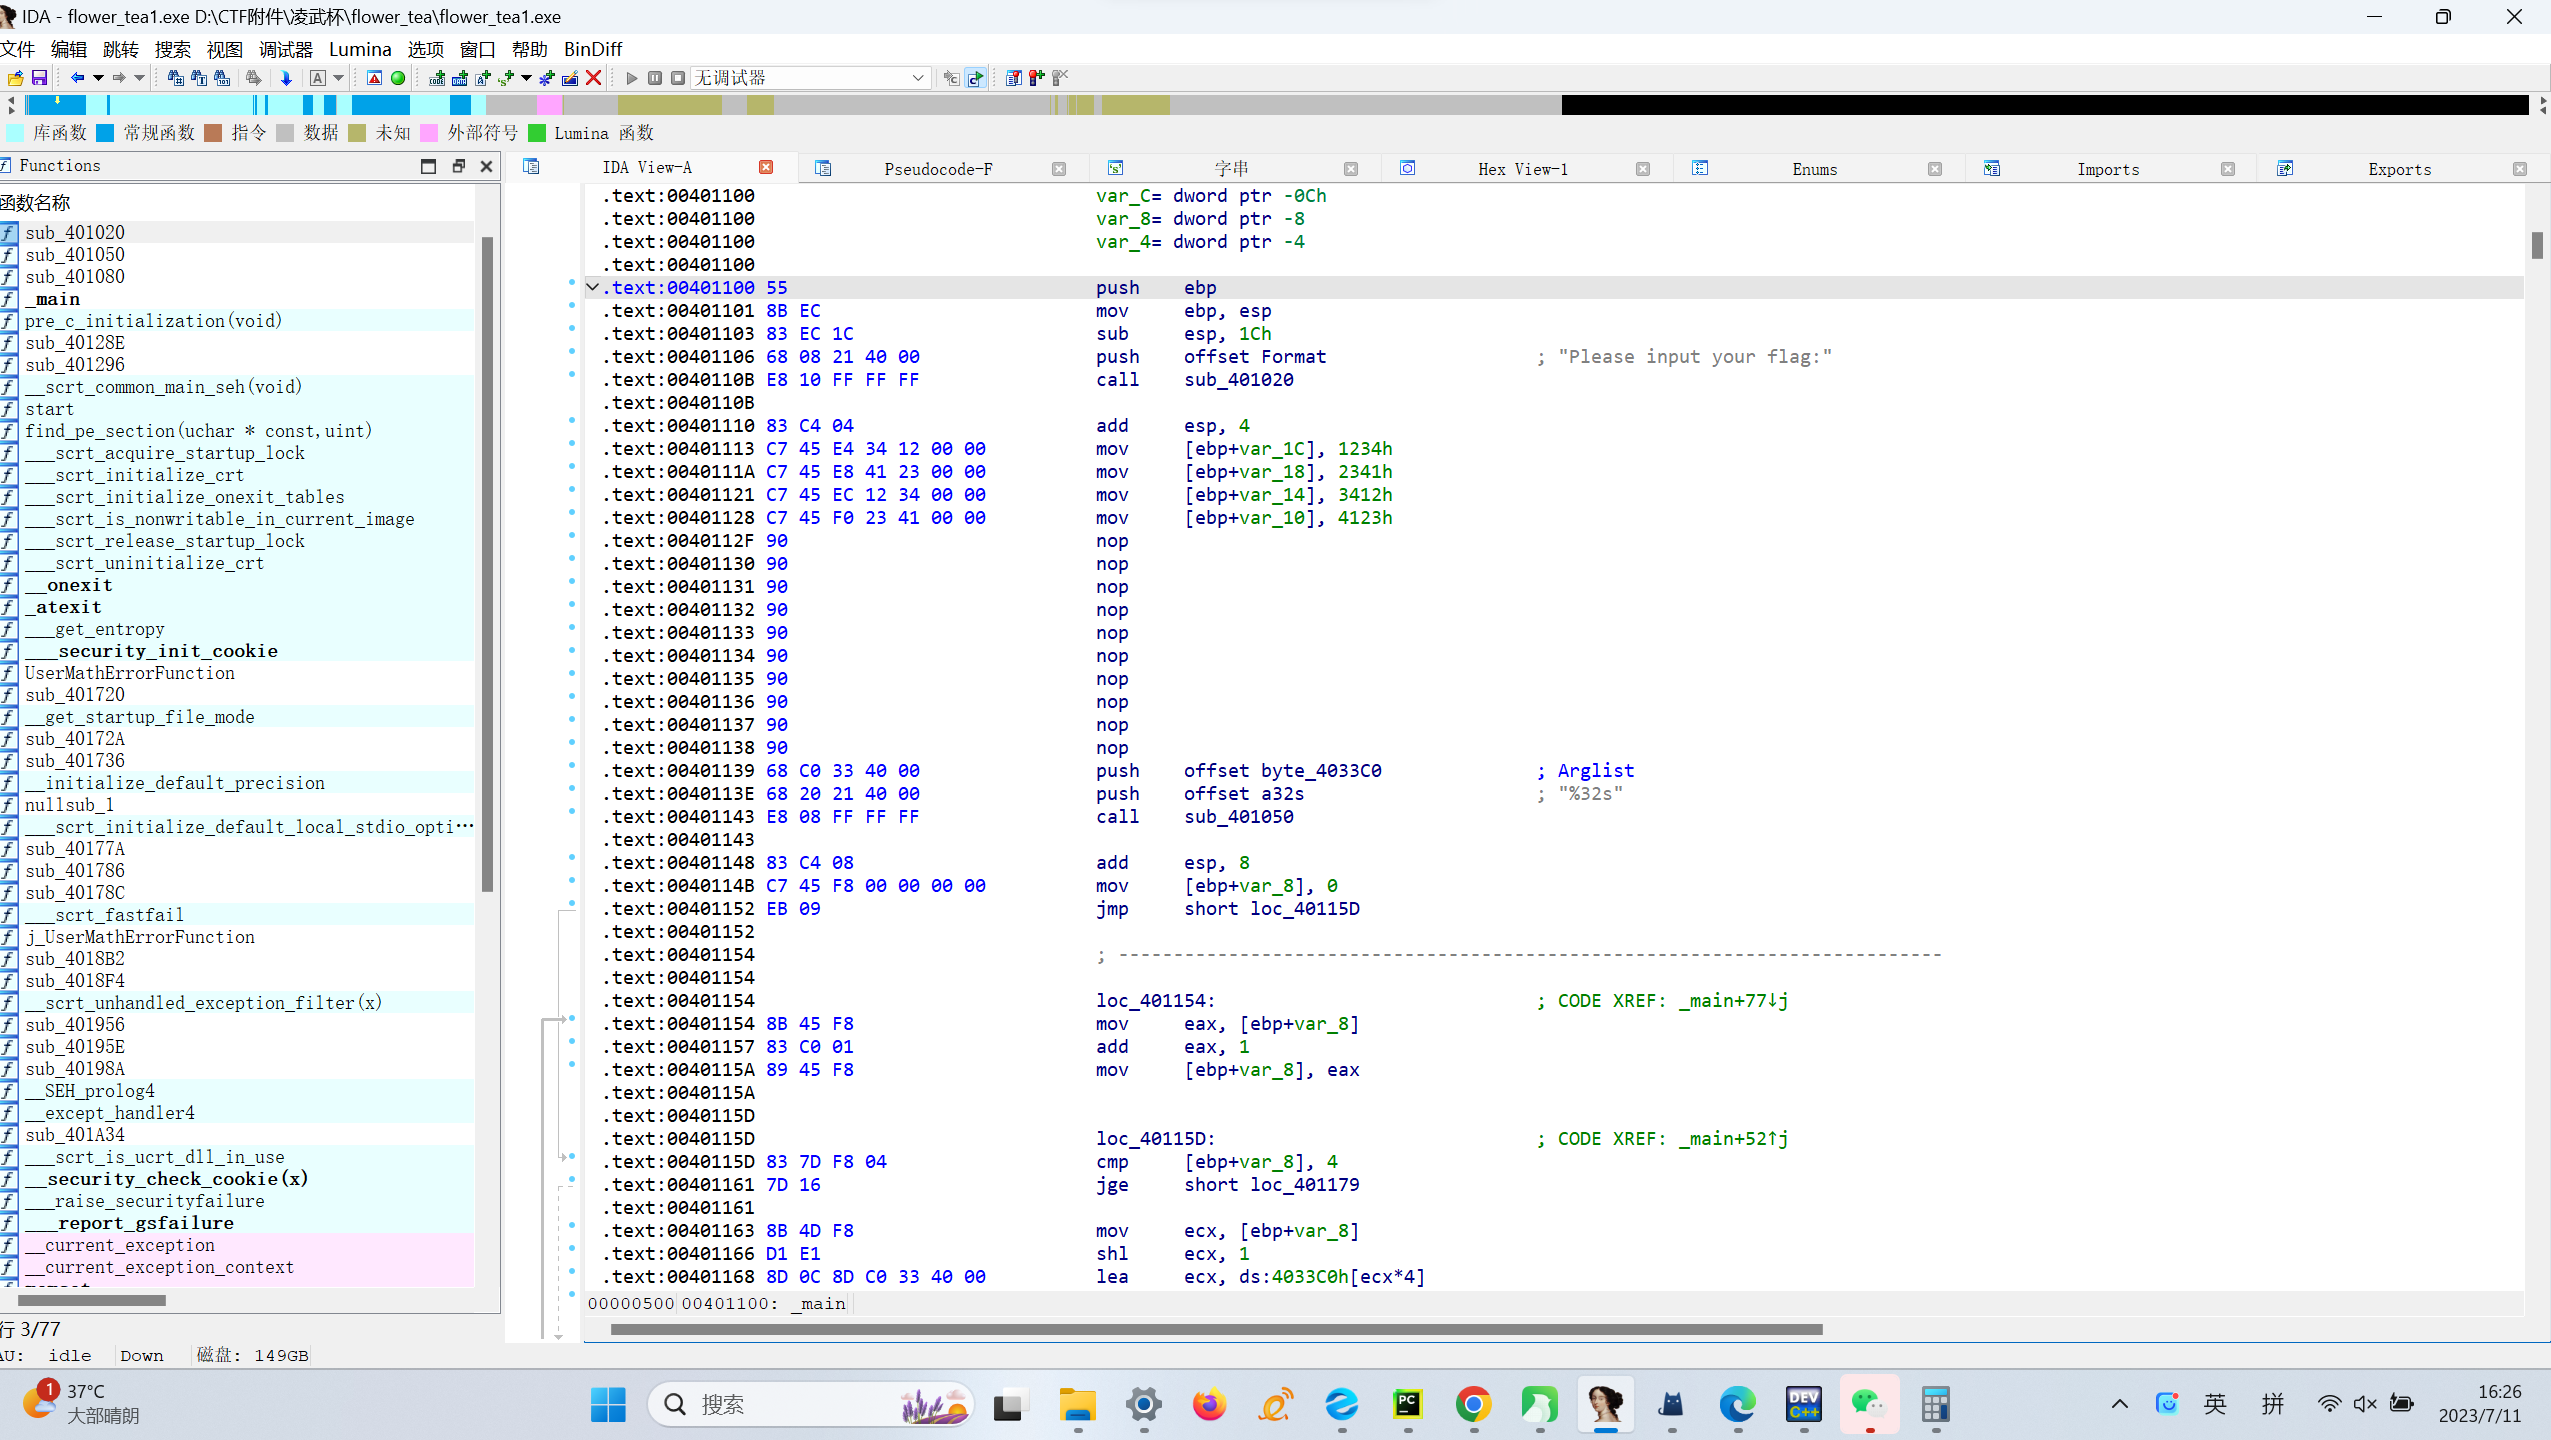
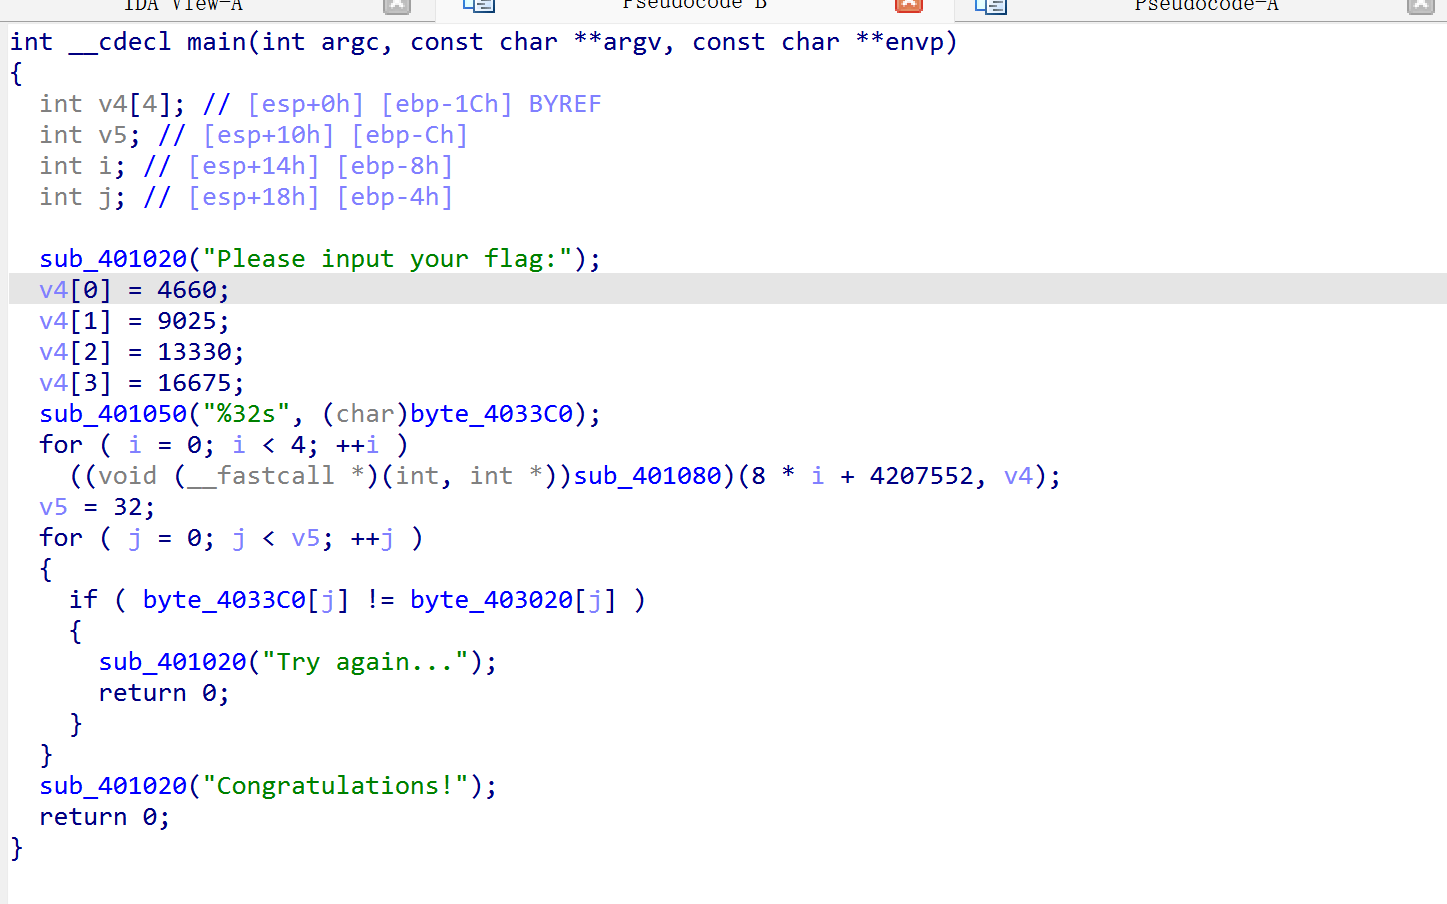
跟进加密函数,发现是tea,delta为0x21524111,key为v4数组
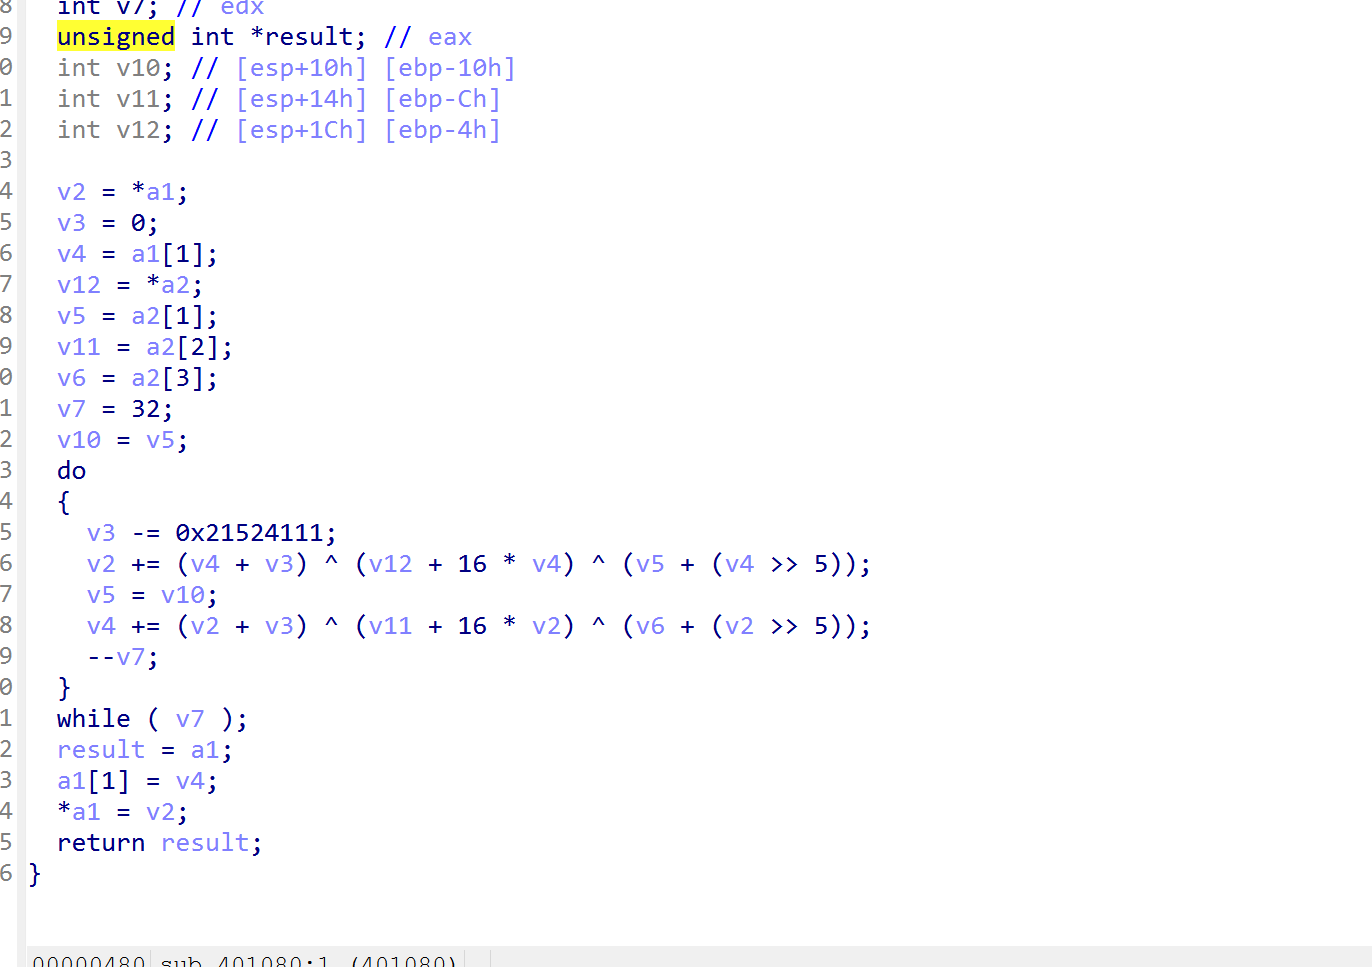
直接写脚本逆向
1 |
|
hardrev
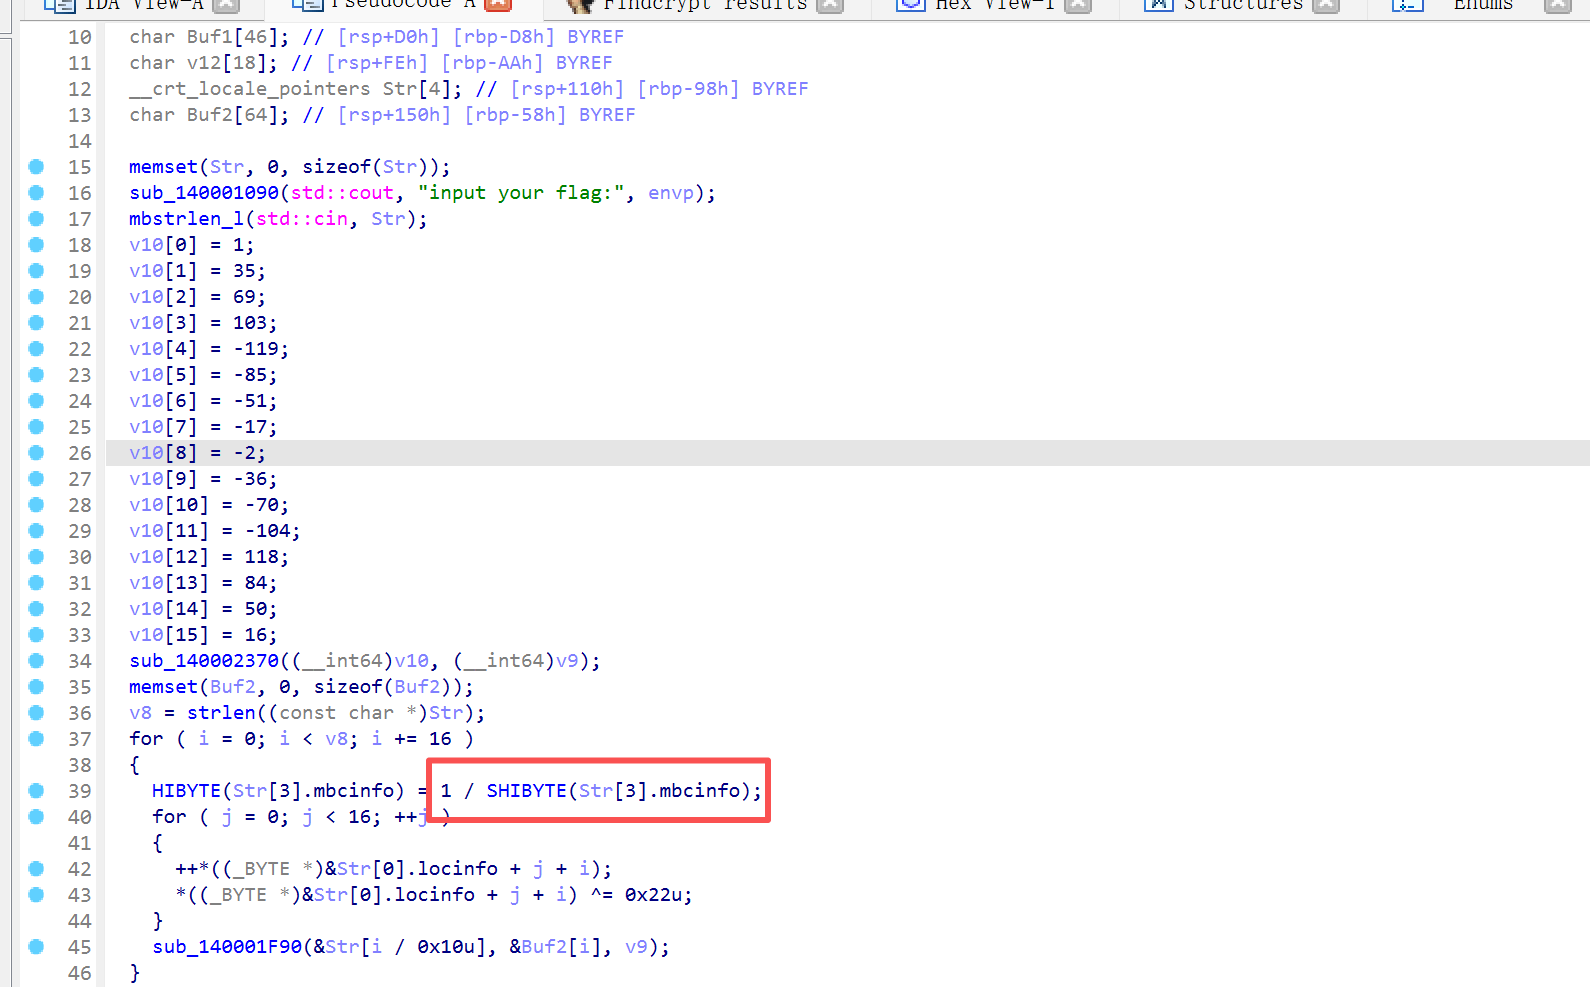
简单的校验程序,SHIBYTE(Str[3].mbcinfo)实际上等价于Str[63],根据密文长度一定会触发除0异常
找到except块地址
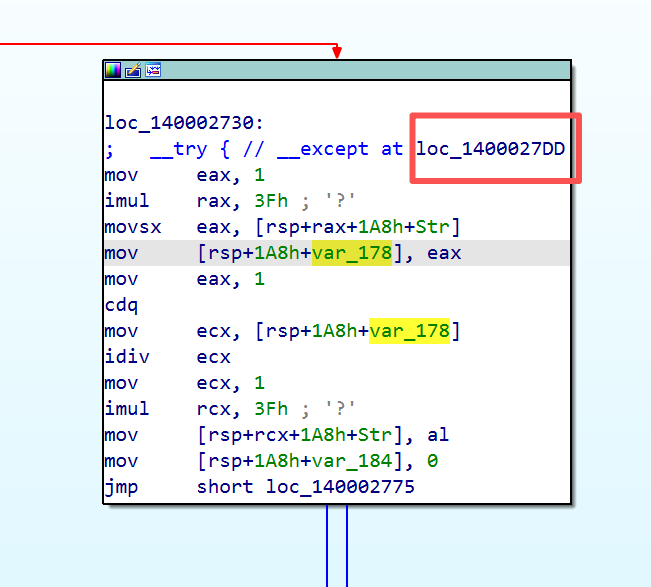
对应操作
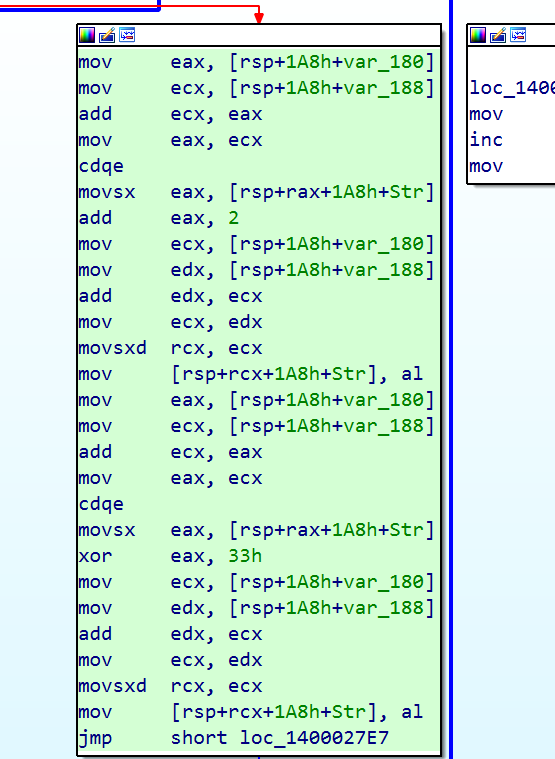
等价于
1 | __try { |
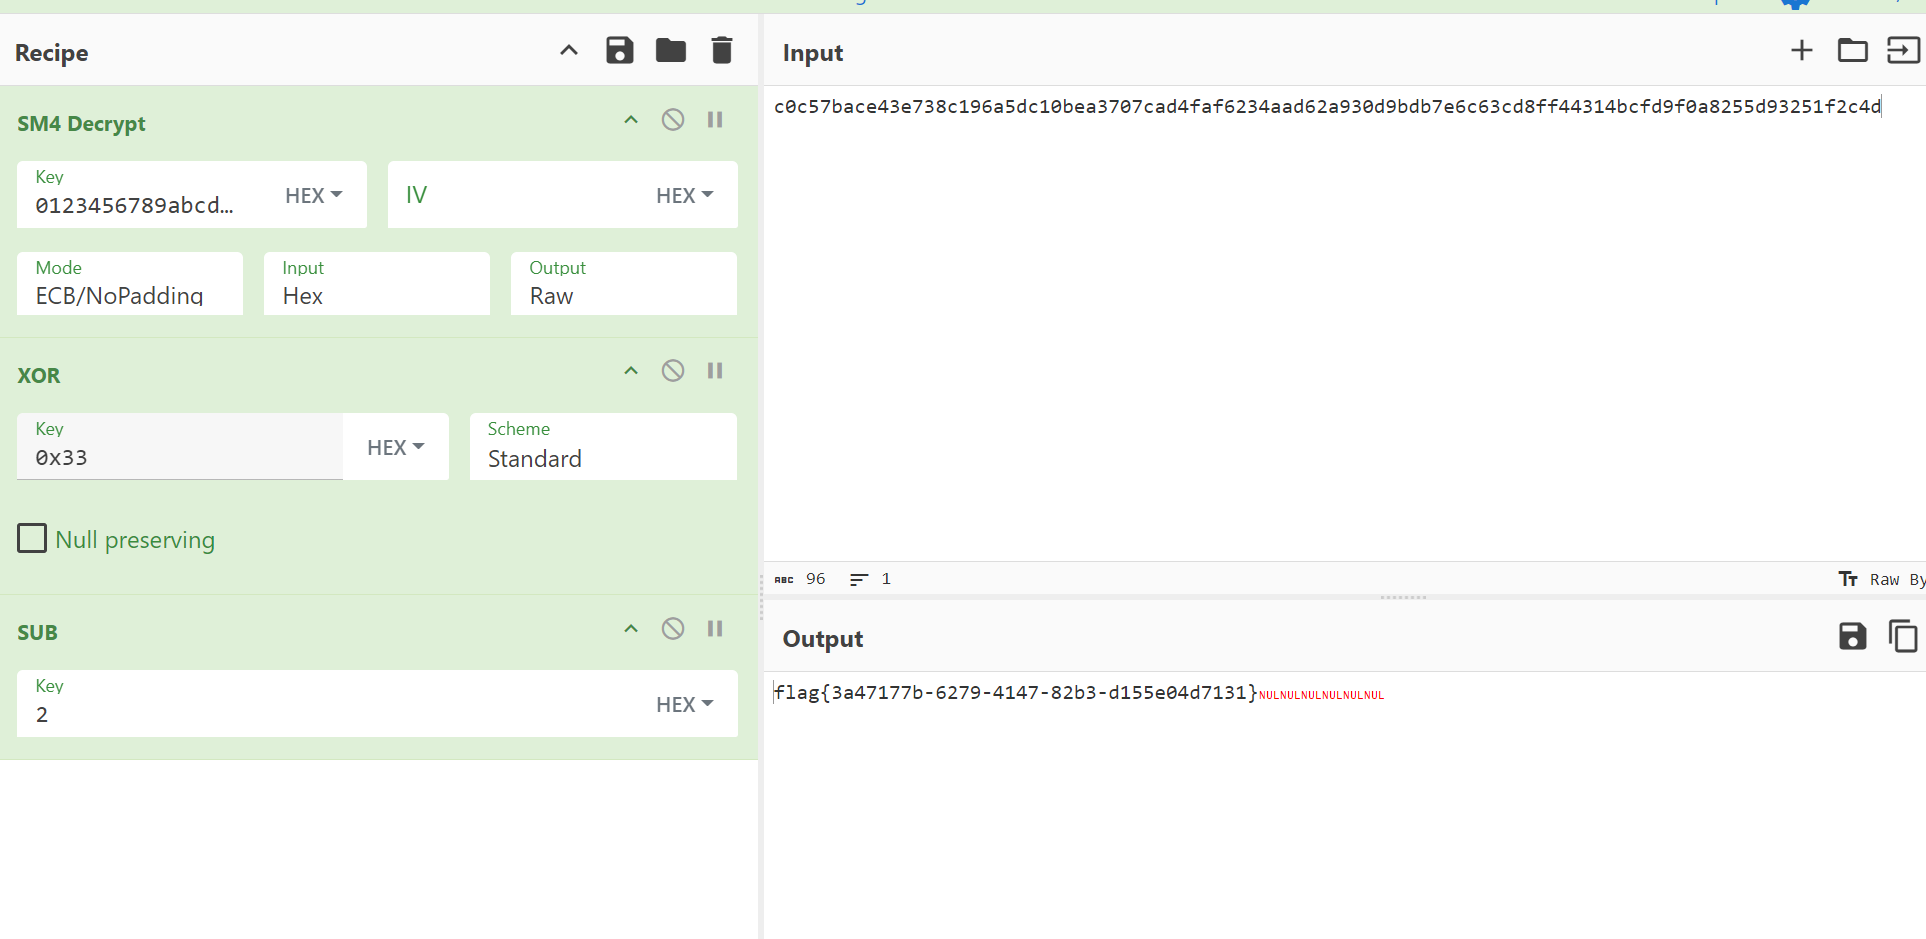
根据两个函数可以推断是SM4
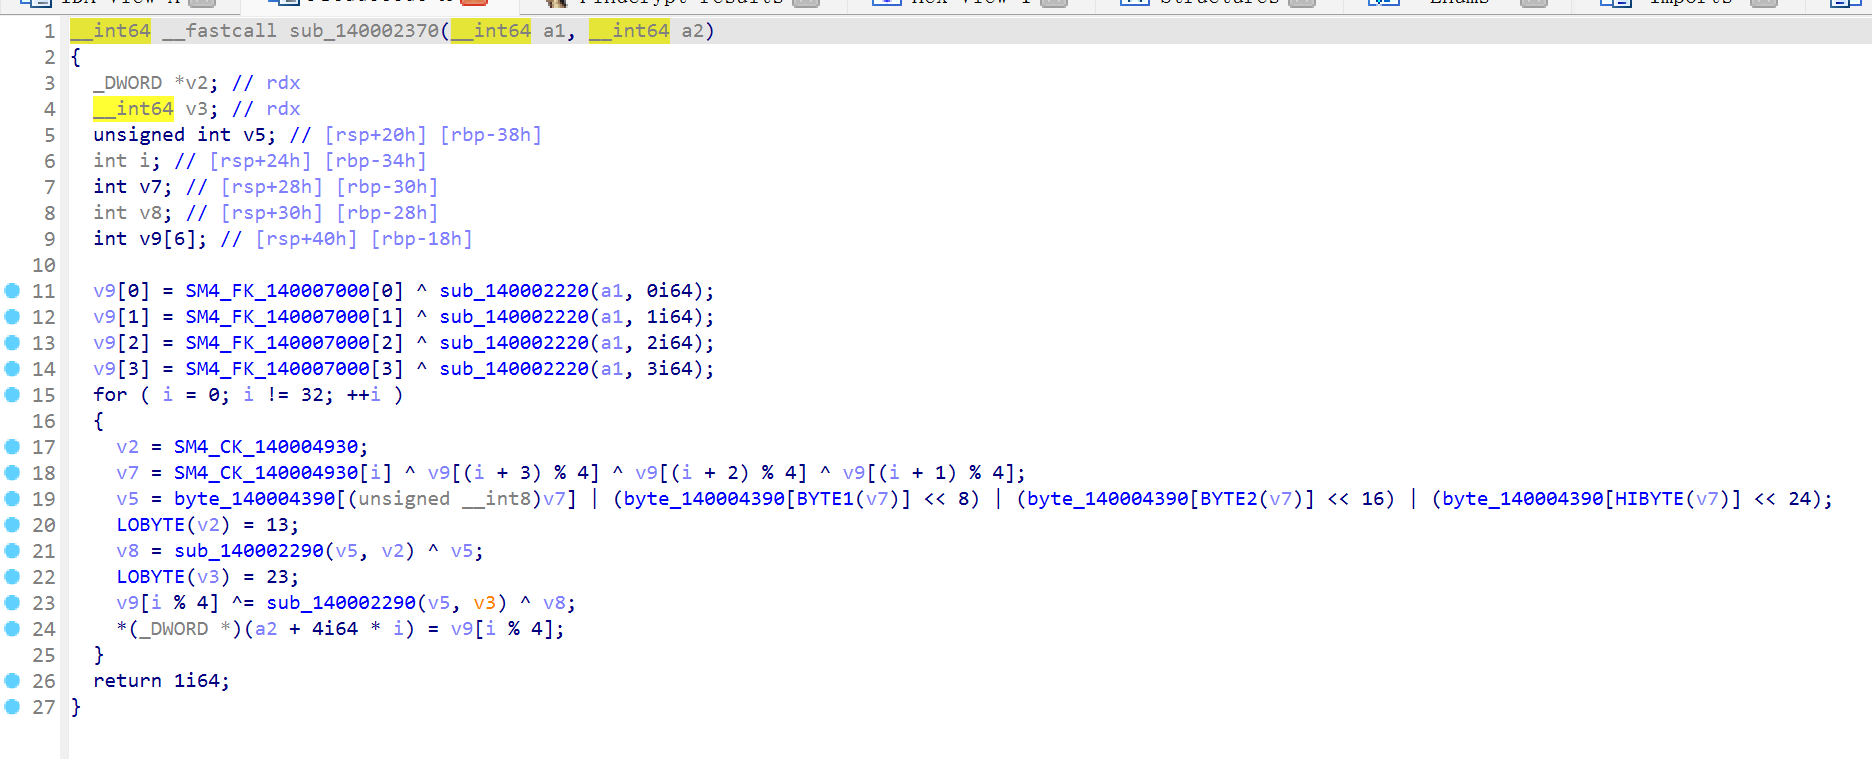
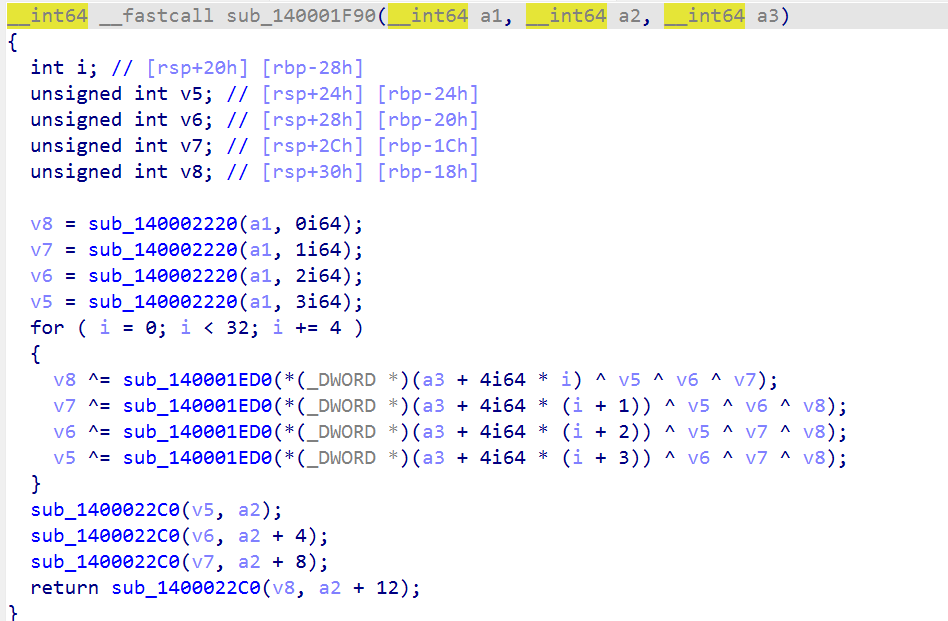
知道加密逻辑后可以直接在线还原
 或者用unicorn模拟执行
1 | from pathlib import Path |
Crypto
babyRSA
1 | from Crypto.Util.number import * |
模板题,dp和dq泄露
1 | from Crypto.Util.number import * |
ezRSA
1 | from Crypto.Util.number import * |
先求出real_n,发现e和phi互素直接用模板
1 | from Crypto.Util.number import * |
- 标题: 2023梦想凌武杯部分wp
- 作者: j1ya
- 创建于 : 2023-07-12 23:27:54
- 更新于 : 2026-09-28 22:34:06
- 链接: https://j1ya-22.github.io/2023/07/12/2023梦想凌武杯部分wp/
- 版权声明: 本文章采用 CC BY-NC-SA 4.0 进行许可。
评论